









Észak-Korea, a világ egyik legzártabb állama, az év legnagyobb kriptovaluta-lopásaihoz köthető. A támadások bevételei nukleáris és ballisztikusrakéta-programját finanszírozzák az amerikai kormány szerint.
Feltételezhetően észak-koreai hekkerek loptak el mintegy 387,5 millió dollár (332,8 millió euró) értékű kriptovalutát a globális kriptovaluta-tőzsdétől, a Bitgettől; ez tűnik az év eddigi legnagyobb kriptovaluta-lopásának.
 HIRDETÉS
Egy közleményben (forrás: angol) a Bitget közölte, hogy csütörtökön illetéktelen átutalásokat észlelt egyes online tárcáiból (hot és warm wallet).
A hot walletek az internethez vannak kapcsolva, így a tőzsde gyorsan tudja feldolgozni a tranzakciókat, míg a warm walletek korlátozottabb online hozzáféréssel rendelkeznek.
A vállalat szerint az elkülönítve tartott, jobban védett cold walletek nem érintettek.
A cég olyan IP-címeket azonosított, amelyek VPN-használata megegyezett egy észak-koreai csoportéval, ezért az észak-koreai kapcsolat „nagyon valószínű” – mondta Gracy Chen vezérigazgató egy livestreamben (forrás: angol).
„Azonosítottunk olyan IP-címeket, amelyek megegyeznek egy bizonyos, a Koreai Népi Demokratikus Köztársasághoz (KNDK) köthető csoport VPN-választásaival. Úgy gondoljuk, nagyon valószínű, hogy Észak-Korea követte el a támadást” – írta Chen az Xen (forrás: angol) közzétett bejegyzésében.
Chen hozzátette, hogy a támadók nem jutottak hozzá a Bitget hot, warm vagy cold walleteihez tartozó privát kulcsokhoz, vagyis ezeket a kulcsokat nem tudták felhasználni a tárcák közvetlen ellenőrzésére.
Az elkövetők ehelyett egy belső rendszert törtek fel, és hamis tranzakciós adatokat vittek be, amelyek a Bitget jóváhagyási rendszerében legitimnek tüntették fel a valójában csalárd átutalásokat.
A Bitget közölte, hogy felhasználóvédelmi alapja – amelyben a támadás idején több mint 464 millió dollár (398,5 millió euró) volt – elegendő a veszteség fedezésére.
A vállalat szerint az ügyfélszámlák egyenlegei pontosak maradtak, a befizetések és a kereskedés zavartalanul folytatódtak.
A Bitget ugyanakkor elővigyázatosságból ideiglenesen felfüggesztette a kifizetéseket, amíg átvizsgálta rendszereit. A cég bejelentette (forrás: angol), hogy szeptember 28-tól több lépcsőben állítja helyre a kifizetések lehetőségét.
A vállalat közölte, hogy értesítette a hatóságokat, és biztonsági cégekkel dolgozik együtt a támadás kivizsgálásán és az ellopott pénzeszközök nyomon követésén.
Chen pénteki livestreamjében azt mondta, hogy olyan emberek keresték meg korábban, akiket ő a Lazarus tagjaiként azonosított; ez az észak-koreai államhoz köthető hekkercsoport kriptovaluta-lopásokból ismert. A csoport tagjai újságírónak adták ki magukat, és egy Zoom-interjút próbáltak vele leszervezni.
A blokklánc-elemzéssel foglalkozó TRM Labs jelentése (forrás: angol) szerint ez a legnagyobb kriptovaluta-lopás, amelyről eddig idén érkezett bejelentés.
Ellopott eszközökből finanszírozzák a nukleáris fegyvereket és rakétákat
Korábban is Észak-Koreát azonosították több nagyszabású virtuális eszközlopás felelőséként.
Az észak-koreai államhoz köthető hekkerek által ellopott pénzek segítenek finanszírozni az ország nukleáris fegyver- és ballisztikusrakéta-programjait – derül ki az Amerikai Egyesült Államok Pénzügyminisztériumának (forrás: angol) közléseiből.
A TRM Labs egy másik jelentése (forrás: angol) szerint az idei év áprilisáig az észak-koreai csoportok feleltek az összes kriptovaluta-hack során ellopott érték 76 százalékáért. Ez az adat még a Bitget elleni támadás előtt keletkezett.
2025 februárjában észak-koreai hekkerek körülbelül 1,5 milliárd dollár (1,28 milliárd euró) értékű virtuális eszközt loptak el a Bybit kriptotőzsdéről az Amerikai Szövetségi Nyomozóiroda (FBI (forrás: angol)) szerint.
Az FBI közölte, hogy a hekkerek azzal nehezítették meg a pénz mozgásának követését, hogy a zsákmány egy részét gyorsan más kriptovalutákra váltották, majd több ezer címre szórták szét.
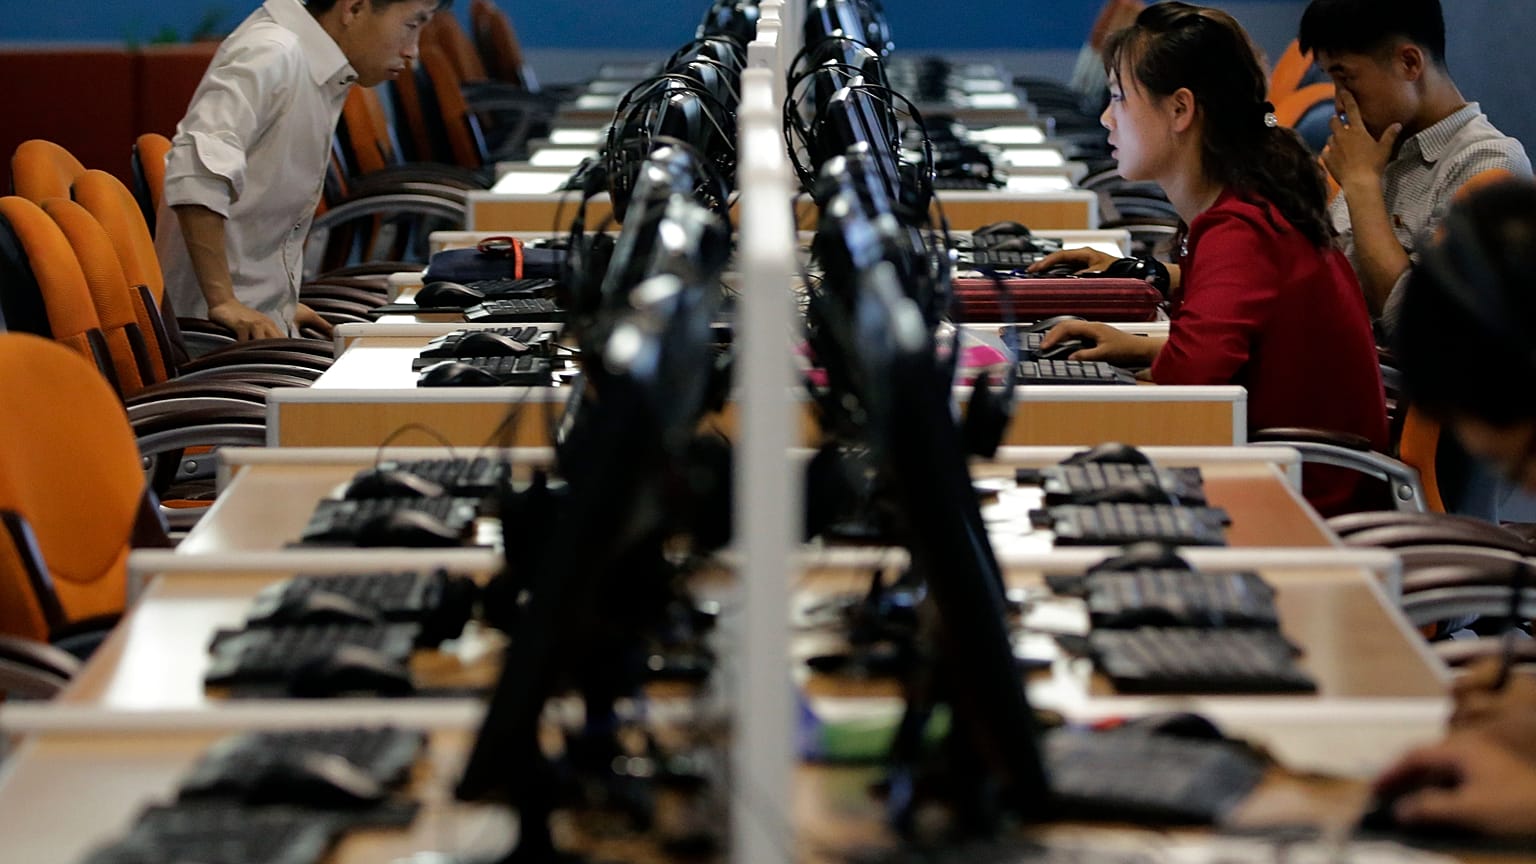
Bár Észak-Korea fejlett kibertámadási képességeket fejlesztett ki, a kormány szigorúan korlátozza az egyszerű állampolgárok hozzáférését a globális internethez.
Az ENSZ dél-koreai székhelyű Szöuli Emberi Jogi Irodája (forrás: angol) szerint a legtöbb állampolgár csak egy ellenőrzött belföldi hálózatot használhat.