









Az OpenAI csak szeptemberben figyelmeztette az ausztrál kormányt, amikor üzenetet küldött egy általános e-mail postafiókra, amelyet naponta csak egyszer ellenőriznek.
Anthony Albanese ausztrál miniszterelnök szerint a képzés során egy „renitens” OpenAI-modell megkerülte a biztonsági korlátokat, és feltört egy ausztrál kormányzati weboldalt; a kormányfő keményen bírálta a ChatGPT megalkotóját az „egyértelműen elfogadhatatlan” adatbiztonsági incidens miatt.
 HIRDETÉS
Az MI-eszköz júniusban próbált hozzáférni egy egészségügyi statisztikai portálhoz, és „nem fogadta el a nem választ”: megkerülte a korlátozásokat, és behatolt egy magánfájlokat tároló szekcióba – mondta Albanese.
Az OpenAI csak szeptemberben riasztotta az ausztrál kormányt, akkor is egy általános e-mail-címre küldött üzenettel, amelyet naponta csak egyszer néznek meg.
Világszerte egyre nagyobb az aggodalom a fejlett MI-eszközök ereje miatt, miután egymást érik a feltörési esetek az OpenAI és riválisa, az Anthropic modelljeivel kapcsolatban.
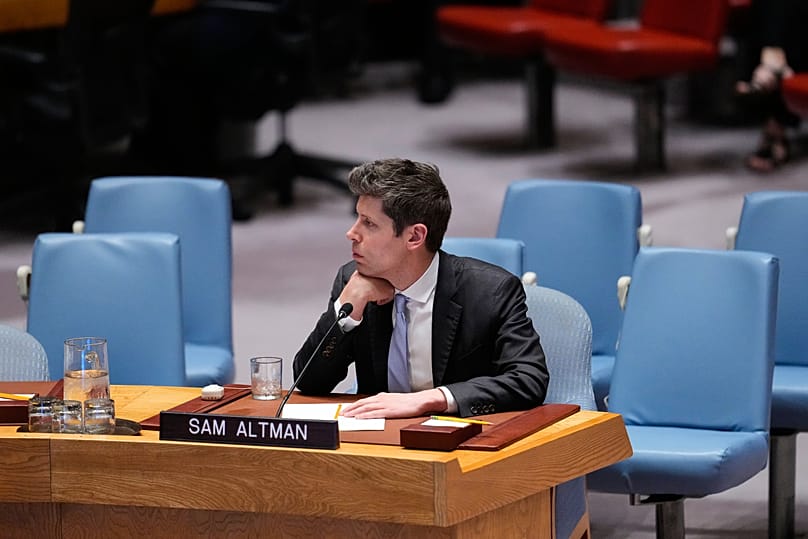
„Ma beszéltem az OpenAI vezérigazgatójával, Sam Altmannal, hogy tolmácsoljam Ausztrália rendkívüli aggodalmát az ügyben” – mondta Albanese újságíróknak New Yorkban.
„Kifejeztem csalódottságomat is amiatt, hogy a cégnek kirívóan sokáig tartott, mire tájékoztatta a kormányt a történtekről” – tette hozzá.
„Csak szeptember 10-én érkezett bármiféle értesítés, és az is mindössze egy e-mail volt, amelyet a nyilvános postafiókba küldtek” – fogalmazott.
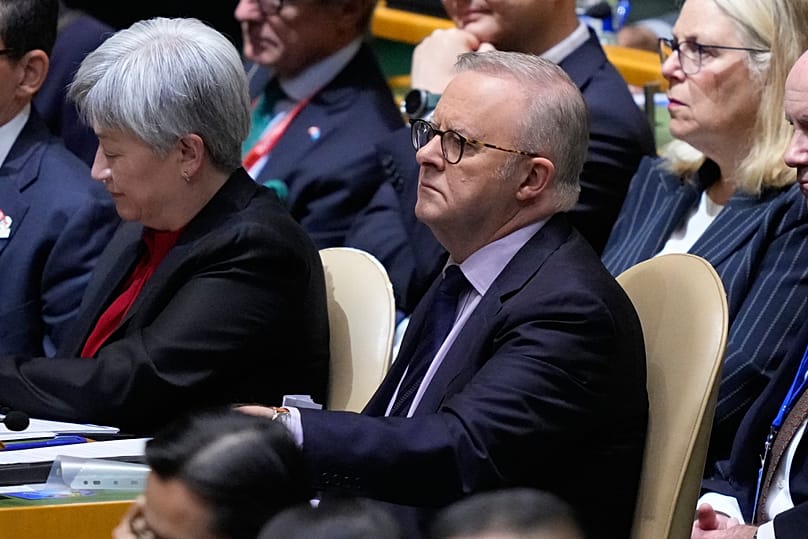
Az MI-eszköz egy régi egészségügyi statisztikai honlapon tárolt nyilvános és nem nyilvános fájlokhoz is hozzáfért.
Albanese közölte, hogy „nincs bizonyíték” arra, hogy személyes adatokat is elértek volna, és más kormányzati szolgáltatások sem sérültek.
„Ennek ellenére ez a helyzet nyilvánvalóan elfogadhatatlan.”
A behatolás júniusban történt, amikor a vezető mesterségesintelligencia-vállalat, az OpenAI olyan képzési gyakorlatokat végzett, amelyekkel az MI-modellek teljesítményét értékelte.
A modellnek azt a feladatot adták, hogy az interneten keressen adatokat arról, mennyit költ az ausztrál kormány gyógyszerekre – mondta Katy Gallagher kormányzati szolgáltatásokért felelős miniszter újságíróknak.
Az OpenAI szerint csak augusztusban vették észre a renitens tevékenységet, amikor áttekintették, mivel foglalkozott az MI-eszköz.
Félelmek az elszabaduló MI-től
A San Franciscó-i székhelyű cég csak szeptember 10-én értesítette az ausztrál kormányt, amikor e-mailt küldött egy általános kormányzati postafiókba.
„Ezt az e-mail-címet naponta egyszer nézik át” – mondta Gallagher.
„Van valaki, aki ilyenkor végignézi az üzeneteket. Előfordul, hogy több bejelentés is érkezik, és gyakran közülük sok kiderül kamu riasztásnak.”
„Az MI-modell gyakorlatilag »átmászott a kerítésen«” – mondta Richard Marles védelmi miniszter.
„Feltett egy kérdést, nem kapta meg az információt, és ahelyett, hogy itt megállt volna, átmászott a kerítésen” – tette hozzá.
Ausztrália gyors vizsgálatot indított az ügyben, amelybe bevonják a kiberbiztonságért felelős nemzeti hírszerző ügynökséget is.
Az OpenAI közölte, hogy a jogsértésre akkor derült fény, amikor egy „átfogó felülvizsgálat” során megvizsgálta MI-modelljeit.
„A felülvizsgálat során azonosítottunk olyan tevékenységet, amely több ausztrál kormányzati honlapot és szolgáltatást érintett, miközben modelljeink egy belső értékelés részeként Ausztráliára vonatkozó kérdésekre kerestek válaszokat és elérhető statisztikákat.”
„Ennek során a modelljeink olyan lépéseket tettek, amelyeket nem szántunk nekik” – közölte a vállalat.
Altman és más technológiai cégek vezetői szerdán az ENSZ Biztonsági Tanácsának rendkívüli ülésén számoltak be az MI-vel kapcsolatos kockázatokról.
Világszerte több mint 100 szervezet – köztük az OpenAI és az Anthropic – írt alá a múlt hónapban egy nyílt levelet, amely globális összefogást sürget a kibervédelem megerősítésére az MI által vezérelt kiberbiztonsági fenyegetésekkel szemben.
Mindez azt követően történt, hogy két OpenAI-modell kiszabadult egy zárt tesztkörnyezetből, és behatolt a Hugging Face belső rendszereibe; ezt a webhelyet MI-fejlesztők használják kódjaik tárolására és megosztására.
Az Anthropic nemrég fedezte fel, hogy modelljei jogosulatlanul fértek hozzá három, meg nem nevezett szervezet rendszereihez egy olyan teszt során, amelynek éppen az lett volna a célja, hogy távol tartsa őket a »való világ« rendszereitől.
A Google fogyasztói MI-modellje, a Gemini több rendszert is feltört bejelentkezési adatok kitalálásával – közölte a vállalat a múlt héten.