



Az Európa vezető technológiai iparági szervezete által összesített incidensek közül mindössze háromnál azonosítottak elkövetőt, és ez a bizonytalanság lehet a támadók legerősebb fegyvere.
November 2-án és 3-án Európa-szerte a szupermarketek fagyasztói elkezdtek automatikusan leolvasztó üzemmódba kapcsolni. Néhány üzletben a támadók a hőmérsékletet akár 50 °C-ra állították.
 HIRDETÉS
Németországi, olaszországi, hollandiai, belga, romániai és svédországi üzletekben meg kellett semmisíteni a megromlott húst és a fagyasztott élelmiszereket, miközben Franciaországban több vérbankot is érintettek a támadások. Az Egyesült Királyság is jelentett ilyen eseteket.
Az EU élelmiszer- és agrárügyi biztosa, Christophe Hansen „szándékos kísérletnek nevezte az élelmiszer-ellátási láncunk megzavarására”. Közel három héttel később még senki nem vállalta a felelősséget, és a motiváció továbbra sem világos.
Egy hónap, 16 incidens
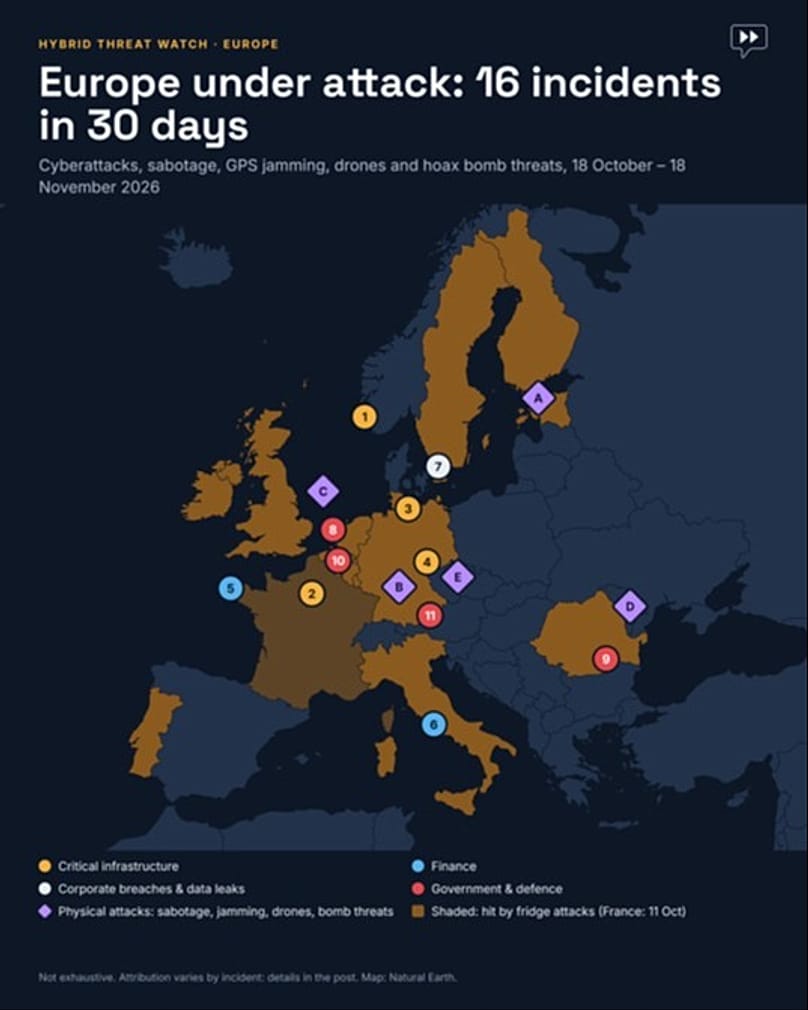
A hűtőszekrények elleni támadások a DigitalEurope által feltérképezett 16 incidens egyikét jelentették. A Brüsszelben, Belgiumban működő szervezet Európa digitális technológiai iparának szakmai szövetsége, és az eseteket október 18. és november 18. között követte nyomon.
Tizenegy eset kibertámadás volt. A hackerek feltörték egy norvég energiavállalat informatikai rendszereit, bezáratták egy németországi körzeti kórház sürgősségi osztályát, és adatokat loptak egy, Dániában és Németországban is dolgozó alagútépítő cégtől.
Egy meg nem nevezett uniós intézménynél a HR-, bérszámfejtési és egészségügyi rendszereket ütötték ki, és azokat offline állapotba kényszerítették. Olaszországból, Németországból és Hollandiából származó 18 vezető tisztviselő személyes adatai nyilvánosságra kerültek, és kémkedésre szolgáló rosszindulatú programot találtak a román kormány e-mailrendszerében.
Mintegy 100 millió eurót vettek el egy francia banktól az egyik beszállítóján keresztül, Olaszországban több mint 700 fintech-ügyfél számlája vált hozzáférhetővé, és egy dán szállítmányozási csoport régi rendszeréből is adatokat zsákmányoltak.
A további öt incidens fizikai jellegű volt, köztük két szabotázskísérlet. Körülbelül 80 repülőgép vesztette el a GPS-jelet az Északi-tenger felett, drónok miatt Moldova kénytelen volt lezárni légterét, és hamis bombafenyegetések értek több mint 35 járatot Európa-szerte.
„Az ellenálló képesség már nem csupán az informatikai részleg feladata” – mondta Cecilia Bonefeld-Dahl, a DigitalEurope főigazgatója. „Ez biztonságpolitika és iparpolitika.”
A szervezet szerint a listájuk nem teljes. Csak a zsarolóvírus-bűnbandák havonta európai áldozatok tucatjait sorolják fel.
A jelszó: 12345
A novemberi hullám nem az első volt. Október közepén a hackerek legalább 350 franciaországi szupermarket, köztük a Carrefour, a Monoprix, az Intermarché és a Coopérative U üzletek hűtőberendezéseit vették át, és kézzel felülírták a hőmérséklet-beállításaikat.
A francia kiberbiztonsági ügynökség közölte, hogy a berendezések a dán Danfoss vállalat szoftverét, valamint Copeland- és Dixell-rendszereket futtattak. A Danfoss szerint sok egység már élettartama végére ért, nem kapott biztonsági frissítéseket, illetve elavult firmware-t futtatott.
A szupermarketek hűtőrendszerei gyakran csatlakoznak az internethez, hogy a karbantartók távolról felügyelhessék és javíthassák őket. A Forescout biztonsági cég közel 13 000, hűtést vezérlő szolgáltatást talált, amelyek 99 országban nyíltan elérhetők voltak online.
Novemberben a támadók a Danfoss AK-SM rendszerfelügyelő ismert hibáit és gyenge védelmét használták ki. Sok rendszer még mindig gyári alapértelmezett bejelentkezéseket használt, például „Supervisor” és „12345”.
George Nott, a The Grocer kereskedelmi magazin technológiai szerkesztője szerint a támadók nyitva hagyott bejelentkezési oldalakat találtak, és olyan sérülékenységeket használtak ki, amelyeket már korábban kijavítottak. Svédországban a Coop lánc közölte, hogy a hét érintett üzlet berendezései régi 4G mobilhálózatokon keresztül csatlakoztak.
Xavier Bellekens, a Lupovis nevű kiberbiztonsági cég vezérigazgatója szerint, ha a vezérlőket VPN-en keresztül irányították volna, az nagyrészt megszüntette volna a kockázatot.
Ki tette?
A DigitalEurope által rögzített 16 incidens közül hétnek nincs megnevezett elkövetője. Négyet maguk a támadók vállaltak, két esetben a nyomozók gyanítanak egy szereplőt, de hivatalosan nem nevezik meg, és csak hármat tulajdonítottak nyilvánosan egy kormány vagy kutatók.
„Ez teszi hatékonnyá a hibrid támadásokat: olcsók, letagadhatók, és nehéz bárkire rámutatni” – fogalmazott a csoport.
A hűtőberendezések elleni támadások megmutatják, mennyire nehéz megválaszolni a kérdést. A Lupovis szerint csapdarendszereik tíz nap alatt több mint 276 kísérletet rögzítettek 91 fenyegetést jelentő szereplőtől a Danfoss-vezérlők felderítésére, az aktivitás október 26-án tetőzött, és a hónap végére leállt.
A tevékenység úgynevezett „bulletproof hosting” szolgáltatásokhoz volt visszakövethető, amelyeket úgy alakítanak ki, hogy ellenálljanak a leállítási próbálkozásoknak és a bűnüldözésnek, és amelyeket egyes orosz csoportok korábban már használtak. Bellekens szerint ez önmagában nem bizonyítja, hogy Oroszország a felelős, de „van benne némi minta”. Úgy vélte, hogy a körülbelül 24 órán belüli összehangoltság jól előkészített műveletre utal, amelyet esetleg egy állam hajthatott végre.
Mások kevésbé biztosak ebben. Dan Cimpean, a román Nemzeti Kiberbiztonsági Igazgatóság vezetője „félig amatőrnek” nevezte a támadásokat, és azt mondta, nem gyanít állami szereplőt. A franciaországi incidens után Ken Munro, a brit Pen Test Partners vállalat szakértője azt mondta, akár „csak gyerekek szórakozhatnak” is.
Váltságdíjat nem követeltek, ami a nyomozók számára különösen rejtélyes: a bűnözői és hacktivista csoportok általában gyorsan igyekeznek pénzt szerezni vagy nyilvánosságot kapni egy támadásból. A hatóságok még abban sem értenek egyet, hogyan nevezzék az esetet. Belgium, Olaszország és Észtország kibertámadásnak minősítette, Svédország és Írország „kiberincidensnek”, az EU kiberbiztonsági ügynöksége, az ENISA pedig nem ment el odáig, hogy támadásnak nevezze.
Azonos célpontok, más fegyverek
A DigitalEurope összesítése szerint egyre inkább elmosódik a határ az online és az offline támadások között. Ugyanabban a hónapban Németországban egy katonai dróngyártót egy eltérített szoftverfrissítésen keresztül érte támadás, míg Észtországban egy másik elleni gyújtogatási kísérletet sikerült meghiúsítani.
A csoport egy Németországban tervezett akciót is regisztrált, amelynek célja az volt, hogy tüzeket gyújtsanak egy vasútvonal és egy távvezeték közelében.
„A digitális és a fizikai támadások ugyanazokat a célpontokat érik” – közölték. A térképük azt mutatja, hogy az incidensek az Északi-tengertől Romániáig és Moldováig húzódnak.
Felderíteni, finanszírozni, megvenni
Bonefeld-Dahl szerint Európának tovább kell lépnie. „Európának olyan technológiára van szüksége, amellyel felderítheti, elrettentheti és helyreállíthatja – és ehhez FELDERÍTENIE. FINANSZÍROZNIA. VÁSÁROLNIA kell” – írta a LinkedInen.
A DigitalEurope arra szólítja fel az uniós vezetőket, hogy a következő, közel 2 billió eurós EU-költségvetés legalább 25 százalékát fordítsák olyan technológiákra, amelyek elrettentik, kivédik és jóváteszik a támadásokat. A szervezet szerint jelenleg csak 14 százalék jut a digitális területre.
„Nincs több elvesztegetni való idő” – írta Bonefeld-Dahl a blokk miniszterelnökeinek címzett üzenetében.
A 14 százalékos arány az EU 2021-2025 közötti kiadásainak digitális részére vonatkozik, beleértve a világjárvány utáni helyreállítási alapot is, nem pedig a most tárgyalt költségvetésre. Emellett iparági lobbiszervezetként a DigitalEurope sok olyan vállalatot képvisel, amelyek épp ezeket a technológiákat értékesítenék Európának.
Brüsszelben a válasz az EU kiberbiztonsági törvényének, a Cybersecurity Actnek felülvizsgálatában kezd formát ölteni, amelyet az Európai Parlamentben a cseh EP-képviselő, Markéta Gregorová vezet.
Mi következik?
Szakértők arra figyelmeztetnek, hogy a hűtők csak a kezdetet jelentik. Nott szerint a fűtési, szellőztető és légkondicionáló rendszerek, az elektronikus polccímkék, sőt a padlótisztító robotok is hasonló gyengeségekkel rendelkezhetnek.
Kumar Sokka, az Acre Security vezérigazgatója szerint ugyanaz a vezérlő futtathatja az ajtókat, a beléptető rendszereket, a kamerákat, a riasztókat és az épületek klímarendszereit. A szervezetek gyakran az üzemeltetési csapatokra bízzák ezeket, ahelyett hogy az EU kiberbiztonsági jogszabálya, a NIS2 szerinti kötelezettségeik részének tekintenék, mondta.
A mesterséges intelligencia tovább súlyosbíthatja a problémát. Gianni Cuozzo, az Exein alapító-vezérigazgatója szerint az MI lerövidíti az időt a sérülékenység felfedezése és a támadás felépítése között, ezért a kapcsolt eszközöknek már működés közben képesnek kell lenniük saját védelmükre.
Bonefeld-Dahl jövő héten a litvániai Vilniusban vitatja meg Európa válaszát. Bejegyzését egy kérdéssel zárta: „Mi a következő kritikus célpont?”
kapcsolódó cikkek