






Ki felel az európai szupermarketek fagyasztóit érő kibertámadásokért, és miért súlyosbítja ezt tovább a mesterséges intelligencia? A válaszokat kiberbiztonsági szakértőktől tudhatja meg.
A szupermarketek hűtői és fagyasztói egyre gyakrabban válnak kibertámadások célpontjává, ami az élelmiszerek megromlásához vezet, és felerősíti a félelmeket, hogy az élelmiszeripar technológiai támadások célpontjává válik.
 HIRDETÉS
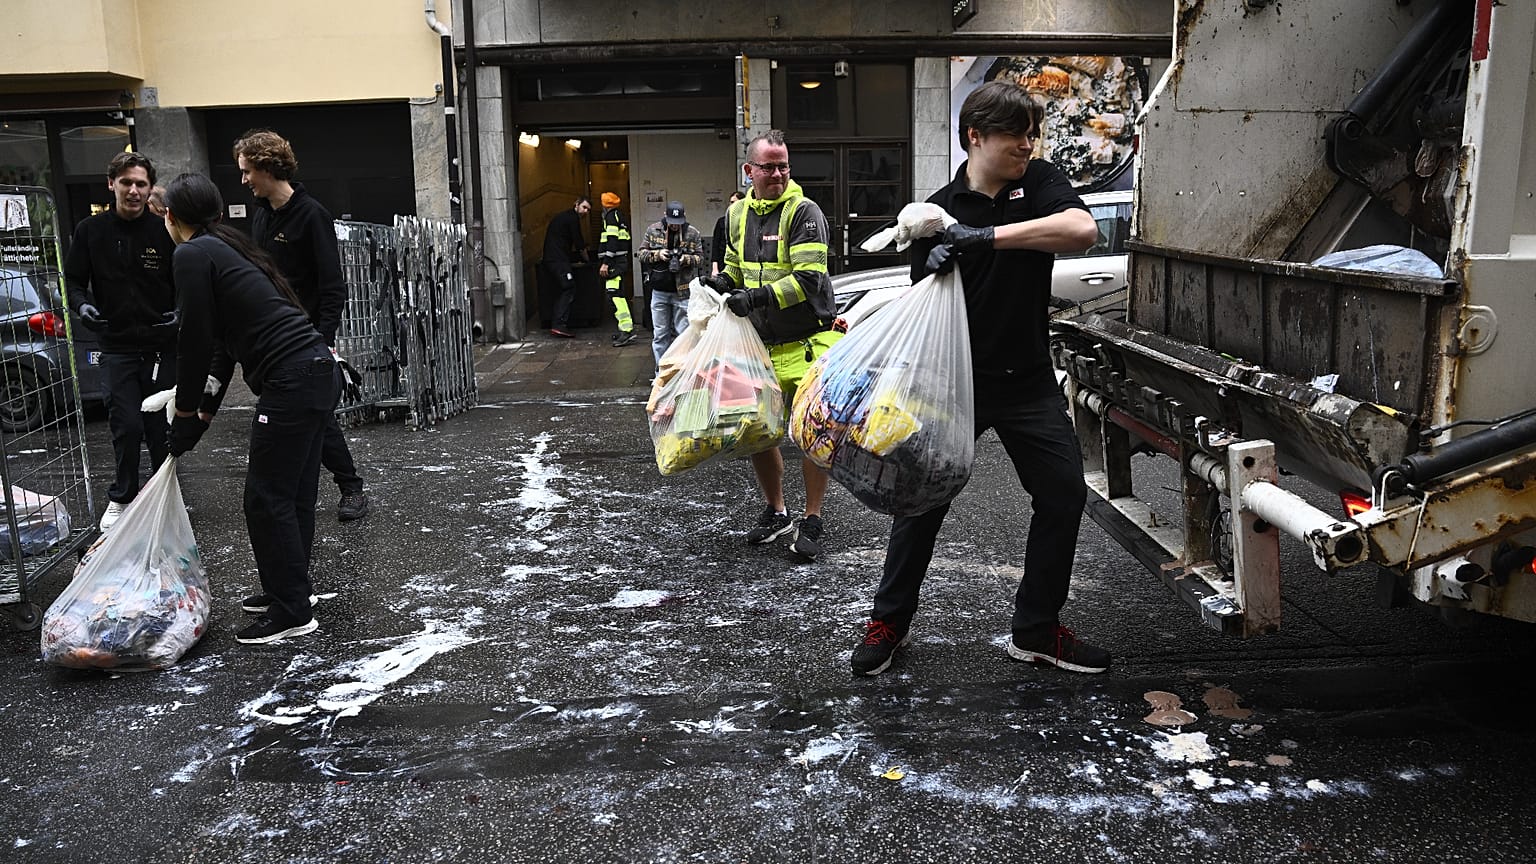
A legutóbbi kibertámadások sorozata, amelyet hétfőn jelentettek, Belgium, Luxemburg, Észtország, Hollandia és Írország szupermarketláncait érintette. Svédországban is voltak következmények, egy bolt a kibertámadást okolta.
Mindez csak néhány héttel az után történt, hogy mintegy 500-700 francia szupermarket fagyasztóit érte egy súlyos kibertámadás, amelynek során a hőmérséklet akár 50 Celsius-fokig emelkedett.
Bár egyetlen csoport sem vállalta a felelősséget, és senkit sem tettek felelőssé a szupermarketek hűtői elleni támadásokért, a francia hatóságok úgy vélik, hogy az október 12-i támadásban nemzetközi szereplők vettek részt, hivatalos felelősségre vonás azonban nem történt.
Miért vannak a hűtők online?
A hűtőgépek, fűtési rendszerek és biztonsági rendszerek egyre inkább online működnek, hogy távolról lehessen őket felügyelni, és így a bolttulajdonosok számára könnyebb legyen a kezelésük.
Elméletben minden olyan eszköz, amely az internethez, egy alkalmazáshoz vagy felhőalapú hálózathoz csatlakozik, feltörhető.
Ha egy hacker bejut a hálózatba, információkat gyűjthet vagy átveheti az irányítást egy eszköz felett a beállítások megváltoztatásával, kizárhatja a felhasználókat a fiókjaikból, vagy teljesen kikapcsolhatja az eszközt.
Mi áll a támadások hátterében?
Az, hogy senki nem vállalta a felelősséget, sok mindent jelenthet. A támadók például nyugtalanságot akarnak kelteni, vagy további akciókat terveznek, mondta Marta Rybczynska, a Ygreky cég alapítója és kiberbiztonsági szakértője, aki arra is felhívta a figyelmet, hogy a hackereknek ebből nincs közvetlen anyagi hasznuk.
„A franciaországi vizsgálat jelenlegi eredményeiről a nyomozók nem adnak tájékoztatást, de kizárásos alapon valószínű, hogy valamiféle államilag támogatott csoport áll a háttérben” mondta az Euronews Nextnek.
„A franciaországi támadás után még egy fiatalokból álló csoportot tartottam valószínűnek, de az utóbbi eset miatt ez jóval kevésbé tűnik reálisnak. Kivéve, ha csak lemásolták a módszert” tette hozzá.
Szerinte a fő ok, amiért a szupermarketek hűtői és fagyasztói célponttá válnak, hogy „könnyű célpontok”, mivel a támadásukhoz szükséges útmutatók könnyen hozzáférhetők az interneten.
A nagyobb kérdés szerinte az, „miért pont most”, illetve hogy az érintett boltok miért nem védték jobban a berendezéseiket a franciaországi támadások után.
„A legnagyobb probléma, amit látok, hogy az üzletek nem tekintették magukat lehetséges célpontnak. Úgy gondolom, sürgősen el kell kezdeni védeni azokat a szolgáltatásokat, amelyeket eddig nem tartottak elég fontosnak” mondta.
Infrastrukturális problémák
Bár lehet, hogy soha nem derül ki, ki állt a szupermarketek hűtői elleni támadások mögött, a szakértők szerint a hasonló esetek folytatódni fognak „az egyszerű ok miatt, hogy ezek a rendszerek sebezhetők” mondta Pavlina Pavlova, a Critical Cyber kiberbiztonsági cég alapítója.
„Régi rendszereken futnak, amelyeket háttérbe sorolnak, vagy gyakorlatilag lehetetlen javítással védeni; a Franciaországban érintett vezérlők közül például sok régebbi modell volt, amelyek már nem kapnak biztonsági frissítéseket, noha a hibáik 2025 óta ismertek.”
„Azért válnak célponttá, mert a hozzáférhetőség, a kívánatosság és a sebezhetőség mátrixának metszéspontjában vannak, vagyis elérhetők és védtelenek” mondta az Euronews Nextnek.
De a mesterséges intelligencia korában a fenyegetések várhatóan erősödnek, mivel az MI csökkenti a küszöböt az összetett támadásokhoz, és olyan mértékben és sebességgel tudja automatizálni az akciókat, amire az emberek nem képesek.
„Az MI-alapú sebezhetőség-feltárás minden eddiginél könnyebbé és gyorsabbá teszi a gyenge pontok megtalálását és kihasználását, beleértve azokat az alapvető funkciókat is, amelyekre az emberek támaszkodnak, miközben a védelem ehhez mérhető sebességű frissítése továbbra is szűk keresztmetszet marad” mondta Pavlova.
„Valószínűleg rosszabb lesz, mielőtt jobbá válik.”