


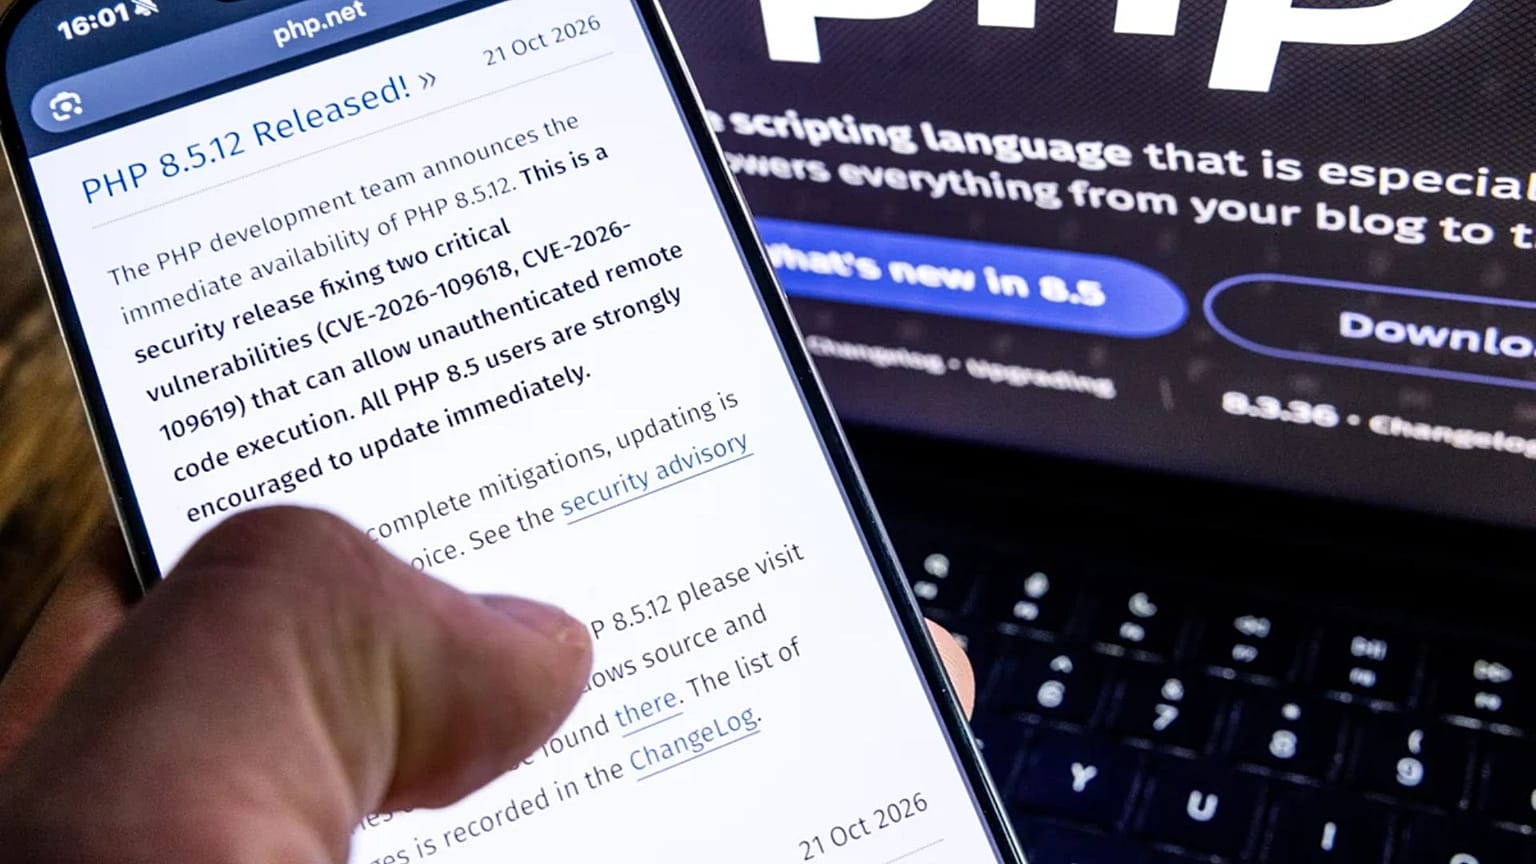


Világszerte weboldalak és szolgáltatások biztonságát veszélyezteti a széles körben használt informatikai alaprendszer két súlyos hibája. A magánembereket elsősorban adataik kiszivárgása és az ügyintézés leállása fenyegeti, a vállalatoknak és az államoknak rendszereik feltörését kell figyelni.
A telefonunkat vagy az adatainkat kell féltenünk?
A Cloudflare internetbiztonsági vállalat milliós nagyságrendben észlelt támadási kísérleteket a PHP sérülékenységeinek nyilvánosságra kerülése után. Főként Európában (így Magyarországon is), és globálisan másutt is kormányzati oldalakat kapcsoltak le elővigyázatosságból, Japánban pedig a pénzügyminisztérium és a Mitsubishi UFJ pénzügyi csoport is korlátozott több internetes szolgáltatást.
 HIRDETÉS
Nagyon-nagyon régóta nem láttam ehhez foghatót” – mondta a válságról Satya Nadella, a Microsoft vezérigazgatója október 22-én, a vállalat kölni rendezvényén.
A támadási kísérletek száma szerencsére nem azonos a sikeres betörésekkel, és egy oldal leállítása önmagában azt sem bizonyítja, hogy feltörték. Általános rémületre tehát nincs ok, de fokozott óvatosságra nagyon is.
A példa kedvéért, a PHP-t úgy lehet elképzelni, mint ha szerte a világon sok millió épületben és lakásban használnának azonos zárszerkezetet. Ha kiderül, hogy a zár kulcs nélkül is nyitható, akkor egyszerre rengeteg tulajdonosnak kell intézkednie. A PHP számos weboldal háttérben dolgozó programjait működteti, ezek kezelhetik például a bejelentkezést, a megrendeléseket vagy az adatbázisból lekért információkat. Olyan elterjedt rendszerek is épülnek rá, mint a WordPress, a Drupal és a Joomla. Emiatt ugyanaz az alapvető hiba egymástól teljesen független szolgáltatókat is veszélyeztethet.
A PHP2Shell néven emlegetett hibák a szerver memóriájának kezeléséhez kapcsolódnak. Sikeres kihasználásuk lehetővé teheti érzékeny információk kiolvasását. Bizonyos esetekben ehhez még bejelentkezés sem szükséges. A Wiz kutatói több népszerű webes rendszerrel szemléltették a veszélyt, és azt is bemutatták, hogy a memóriából jelszavak, hozzáférési azonosítók és más titkos adatok kerülhetnek illetéktelen kezekbe.
A hétköznapi internetező számára ez elsősorban a szolgáltatóknál tárolt adatok veszélyeztetését jelenti. A hiba jellemzően a weboldalt kiszolgáló gépen található de attól, hogy valaki megnyit egy PHP-t használó oldalt, még nem következik, hogy a telefonját vagy az otthoni számítógépét feltörték. Az őt érő kár közvetett lehet, így a megtámadott szolgáltatásból személyes adatok kerülhetnek ki, visszaélhetnek a hozzáférésével, vagy átmenetileg nem tud ügyeket intézni.
Egy elképzelt webáruház példáját véve, a vásárló számítógépe hibátlanul működhet, miközben a bolt feltört szerveréről megszerzik a nevét, címét és rendelési előzményeit. Ezekből később meggyőző csaló üzenet készülhet, amely egy korábbi valódi vásárlására hivatkozva kér „szállítási pótdíjat”, vagy felajánl egy frissítés, vagy egy új akciót. Ilyenkor a felhasználó könnyen elhiheti, hogy az eredeti partnerrel van dolga.
A vállalatoknál ugyanez már üzleti kockázattá szélesedik
A válság során ügyféladatok, belső információk és a szolgáltatás működése kerülhet veszélybe. Egy internetes áruház leállása azonnali bevételkiesést okozhat. A feltört webszerver további rendszerek felé is kiindulópont lehet, ha a támadó használható hozzáféréseket talál rajta, és a belső védelem ezt nem akadályozza meg. Egy honlap feltörése azonban nem jelent automatikusan hozzáférést a vállalat teljes hálózatához.
Az államoknál a kockázatot az érintett szolgáltatás szerepe határozza meg
Egy tájékoztató honlap kiesése kellemetlenség, de egy ügyintézési rendszer leállása már emberek és vállalkozások ügyeit akaszthatja meg. Az adatok bizalmassága mellett azok hitelességét és a szolgáltatás elérhetőségét is védeni kell. Egy minisztériumi weboldal sebezhetőségéből ugyanakkor nem következik, hogy katonai vagy más elkülönített állami rendszerek is hozzáférhetővé váltak.
A javítások október 21-én megjelentek. A PHP fejlesztői azonnali frissítést sürgetnek, és hangsúlyozzák: az átmeneti védelmi intézkedések csak csökkentik a kockázatot, teljes megoldást a javított szoftver telepítése ad. Ezt a weboldal üzemeltetőjének vagy tárhelyszolgáltatójának kell elvégeznie; a látogató saját böngészőjének frissítése nem javítja meg a távoli szervert.
Egyáltalán mi ez a PHP?
A PHP története egy személyes honlappal kezdődött: Rasmus Lerdorf programozó 1994-ben saját internetes önéletrajza látogatottságának követésére készítette el az elődjét, majd 1995-ben nyilvánossá tette a forráskódot. A mások által is szabadon továbbfejleszthető eszközből közösségi munkával nőtt ki a web egyik alapvető programnyelve. Ennek terjedését az adatbázisok egyszerű kezelése, bővíthetősége, később pedig a rá épülő népszerű honlapmotorok segítették.
A dán–kanadai programozó Grönlandon született, Dániában és Kanadában nőtt fel. Jelenleg az Etsy online piactérhez kötődik informatikai szakemberként, és továbbra is részt vesz a PHP szakmai közösségének életében. Korábban több mint hét évig dolgozott a Yahoo informatikai infrastruktúráján.
A PHP megalkotója nem nyilatkozott a mostani válságról, de a fejlesztést támogató alapítvány elismerte, hogy a javítás elhúzódása a nehézkes döntéshozatal és az erőforráshiány okozta szervezeti kudarc volt. Lerdorfot tehát semmilyen felelősség nem terheli az esetleges károkért.
A mostani válság egyik alapvető hibájának jeleit már 2024-ben észlelték, de akkor még nem találtak működő támadási módszert. A javítás lehetséges megoldásai eközben más veszélyeket rejtettek, régebbi alkalmazások működését törhették volna meg, vagy újabb hibákat okozhattak volna. A PHP Foundation beszámolója szerint a kevés szakember, az erőforráshiány és a döntéshozatal elakadása együttesen késleltette a megoldást, és ezt maga az alapítvány is szervezeti kudarcnak nevezte.
A veszély teljes súlya idén augusztusban vált egyértelművé, amikor kutatók bizonyították, hogy a hibán keresztül valóban átvehető az irányítás az érintett szervereken.
A magánember számára ezért most a szolgáltatók hivatalos tájékoztatása a legfontosabb. Pusztán a PHP-hírek miatt nem indokolt minden jelszavát lecserélnie. Ha viszont valamelyik szolgáltató adatvesztést jelez vagy jelszócserét kér, azt a hivatalos alkalmazásból vagy a kézzel megnyitott weboldalon érdemes elvégezni. A válságra hivatkozó, sürgető „biztonsági” leveleket pedig különös óvatossággal kell kezelni: a javításon dolgozó szakemberek mellett a csalók is lehetőséget láthatnak a bizonytalanságban.
Meddig tarthat a veszélyhelyzet? Nincs globálisan érvényes lezárási dátum
A fenyegetés nem szűnik meg attól, hogy elkészült a javítás, mert azt minden érintett üzemeltetőnek telepítenie kell, a régi vagy elhanyagolt rendszerek frissítése pedig elhúzódhat. A gyorsan intézkedő szolgáltatóknál hamar csökkenhet a kockázat, miközben a javítatlan szerverek később is célpontok maradnak. A frissítés ráadásul a korábbi betörések következményeit nem számolja fel, ezért ahol felmerül a behatolás gyanúja, külön vizsgálattal kell tisztázni, hogy kerültek-e adatok illetéktelen kezekbe, vagy maradt-e a rendszerben rejtett támadói hozzáférés.
A veszély utóélete akár évekig elhúzódhat. Az elfeledett, már nem karbantartott szerverek mindaddig támadhatók maradhatnak, amíg nem frissítik vagy végleg le nem kapcsolják őket. Ezek a javítatlan szerverek a világ bármely pontján működhetnek, és országhatároktól függetlenül veszélyeztethetik a rajtuk tárolt adatokat. Egy magyar vásárló információi például egy külföldi webáruház elhanyagolt rendszeréből is kiszivároghatnak.
Ez ahhoz hasonlítható, amikor egy járvány már lecsengett, de elszigetelt fertőzési gócok még sokáig fennmaradnak. Az interneten ilyen gócok lehetnek az évekig javítatlanul működő szerverek is.