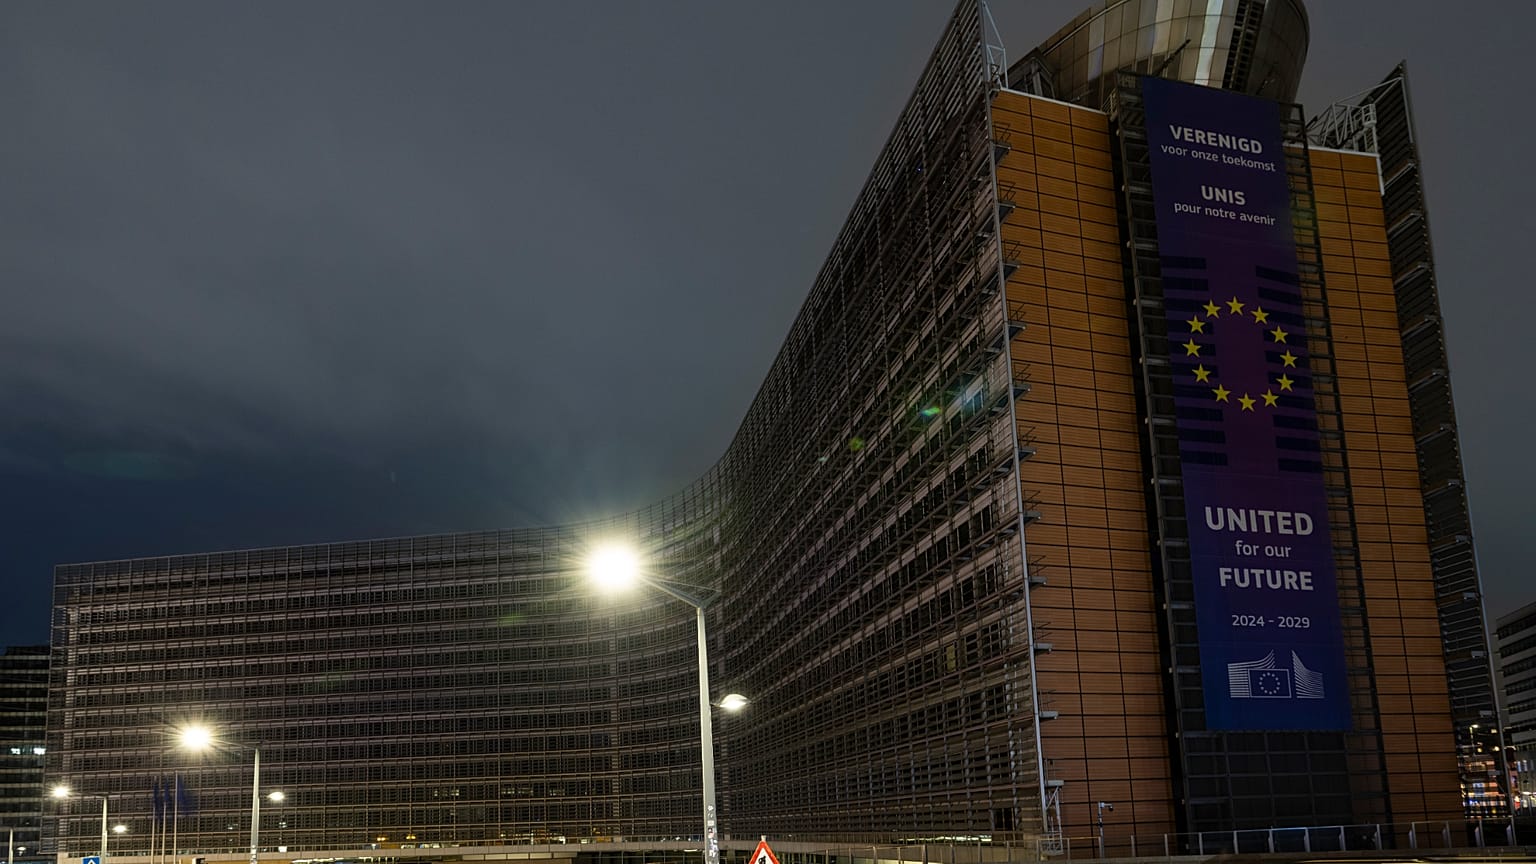




Az Európai Bizottság belső HR-rendszereit egy mesterséges intelligencián alapuló kibertámadás vette célba, az EU kiberbiztonsági szakértői pedig még vizsgálják, hogy kiszivárgott-e érzékeny személyes információ.
Az Európai Bizottságot súlyos kibertámadás érte, de egyelőre nem világos, ki áll mögötte, és hogy loptak-e el érzékeny személyzeti adatokat.
 HIRDETÉS
A Bizottság tisztviselői több napon át nem tudták elérni a Syspert, azt a belső HR-platformot, amelyen a fizetési adatokat nézik meg, szabadságot és betegszabadságot kérnek, jelenléti íveket nyújtanak be és képzésekre jelentkeznek.
„A vizsgálat még folyamatban van. Minden szükséges lépést megteszünk a beérkező eredmények alapján” közölte csütörtökön az újságírókkal Thomas Regnier, a Bizottság digitális ügyekért felelős szóvivője. „Nem észleltünk semmilyen bizonyítékot olyan adatvédelmi incidensre, amely a Bizottság teljes személyzetét érintené.”
Regnier elmondta, hogy a támadás egy nyilvánosan hozzáférhető MI-eszközre épült, október 22-én észlelték először, és október 22-én erősítették meg, valamint hogy a Bizottság nem kapott zsarolóvírus-követelést.
Az MI-eszköz neve ARTEX, amely lehetővé teszi a szoftversebezhetőségek azonosítását, amelyeket ezután vagy be lehet foltozni, vagy rosszindulatú szereplők ki is használhatnak.
Regnier ugyanakkor nem volt hajlandó megerősíteni, hogy a támadás még zajlik-e, és nem tulajdonította azt egyetlen szereplőnek sem. A Bizottság megelőző jelleggel több belső alkalmazását is lekapcsolta, hogy megakadályozza a támadás továbbterjedését, ezek többségét már helyreállították.
Csütörtökön a Sysper ismét működött, miközben az egészségbiztosítást kezelő Joint Sickness Insurance Scheme (JSIS) továbbra sem volt elérhető, mondta két uniós tisztviselő névtelenséget kérve az Euronewsnak.
Ezeken a viszonylag kisebb fennakadásokon túl a legtöbb tisztviselő alig vette észre, hogy a rendszereket feltörték. A Bizottság informatikai főigazgatósága, a DG DIGIT továbbra is vizsgálja az incidenst, és próbálja felmérni a károkat.
A CERT-EU-t, az uniós intézmények kiberbiztonsági szolgálatát, valamint az Európai Adatvédelmi Biztost értesítették az esetről.
A kulcskérdés az, hogy a támadó, akinek a kilétét még nem azonosították, hozzáfért-e a Sysperben, a JSIS-ben és más HR-rendszerekben tárolt adatokhoz. Ez normál esetben nem nyitna utat a Bizottság belső dokumentumaihoz, amelyeket külön rendszerben tárolnak.
A platformok ugyanakkor érzékeny személyes adatokat tartalmaznak, köztük a tisztviselők nevét, fizetési besorolását, lakcímét és elérhetőségeit. Egy ilyen adatbázis jóval kifinomultabb, egyes munkatársakat célzó kampányokhoz adhat muníciót.
Az uniós tisztviselők még nem kaptak hivatalos belső tájékoztatást az incidensről, mivel még mindig folyik a károk felmérése.
„A problémám az Európai Bizottsággal az, hogy az ezzel kapcsolatos információkat házon belül tartja, és nem tárja a nyilvánosság elé” mondta az Euronewsnak Bart Groothuis holland európai parlamenti képviselő (Renew).
„Valahányszor nem hozzák nyilvánosságra azokat az információkat az EU intézményeit, szerveit és ügynökségeit ért betörésekről, elszalasztanak egy lehetőséget arra, hogy elmagyarázzák és népszerűsítsék az ellenfeleinkkel szemben kialakított, uniós gazdasági biztonsági politikát” tette hozzá.
A Bizottság számára a kibertámadások nem újak. Márciusban az Europa.eu weboldalait kiszolgáló felhőinfrastruktúráját törték fel, aminek következtében mintegy 91,7 GB-nyi adatot loptak el, köztük személyes adatokat és e-mailek tartalmát.
Januárban egy kibertámadás a Bizottság központi mobilkészülék-infrastruktúráját vette célba, és potenciálisan hozzáférést szerzett a dolgozók neveihez és telefonszámaihoz.
Ezt a cikket további információkkal frissítették.