






A NATO a kibertámadások elleni védelem erősítésére együttműködik a ChatGPT fejlesztőjével, az OpenAI-jal, hogy az MI segítségével előre felderítse és megszüntesse a hálózati biztonsági réseket.
Az OpenAI közölte, hogy fejlett mesterségesintelligencia-eszközöket biztosít a NATO-nak a szövetség hálózatainak kibertámadásokkal szembeni védelméhez és a lehetséges fenyegetések elemzéséhez. A vállalat szerint a NATO ezeknek a munkáknak a keretében havi szinten akár 300 milliárd tokenig terjedő felhasználást ér el.
 HIRDETÉS
Az OpenAI, a ChatGPT fejlesztője november 17-én, kedden kiadott közleménye szerint az együttműködés a NATO Kommunikációs és Információs Ügynökségén (NCIA) keresztül valósul meg. A szövetség kulcsintézményei a vállalat Daybreak platformján keresztül férnek hozzá a fejlett kiberbiztonsági modellekhez.
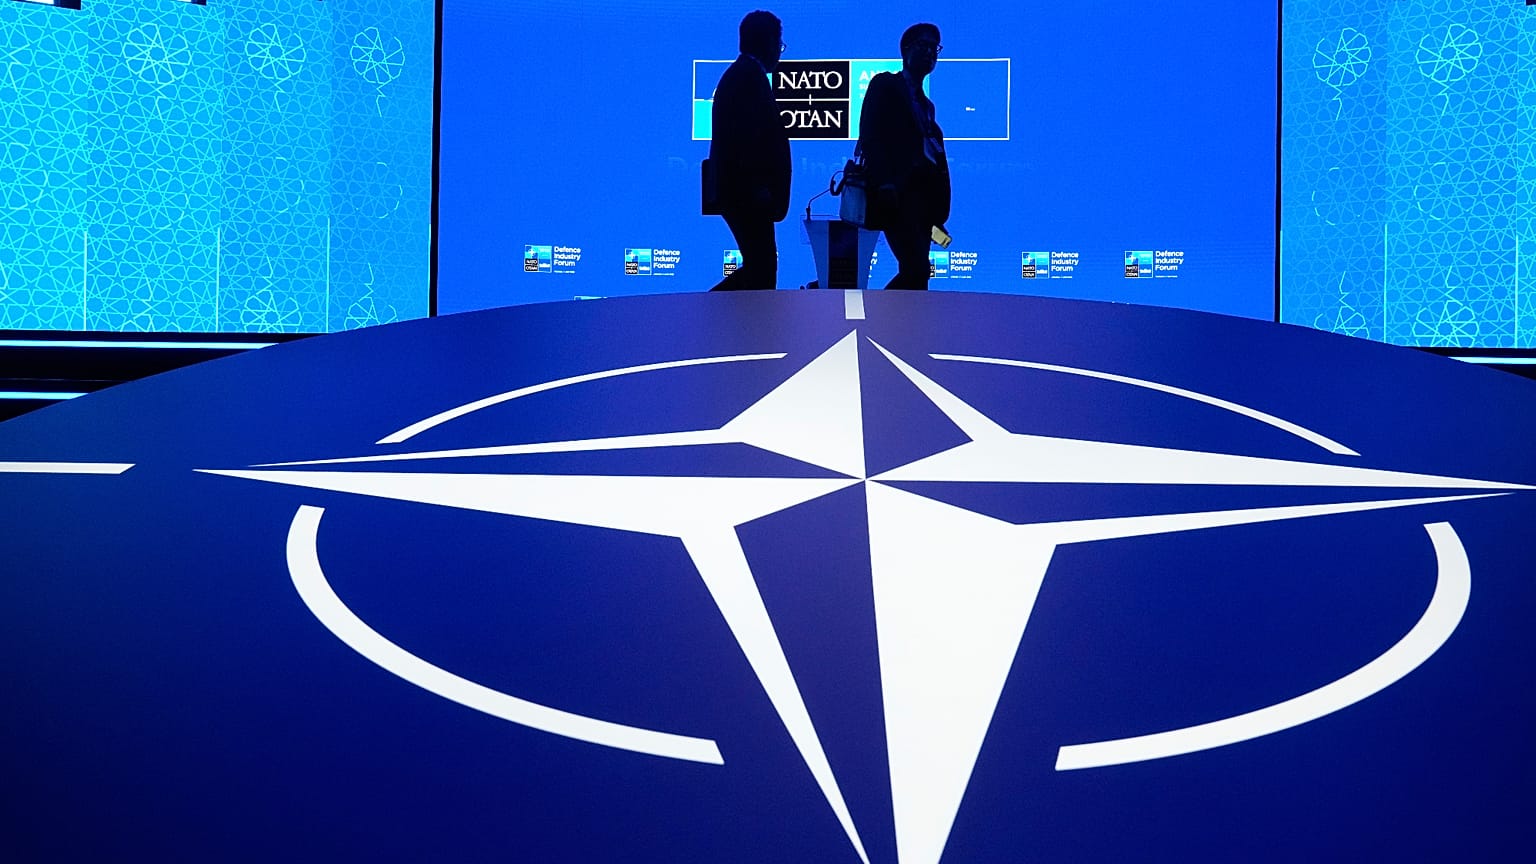
A bejelentést az Izmirben megrendezett NATO Edge technológiai és digitális védelmi konferencián tették meg. A védelmi minisztérium korábban közölte, hogy a november 17–19. között tartott rendezvényen 284 technológiai cég vesz részt, közülük 30 belföldi.
Az OpenAI jelezte, hogy a NATO felhasználására megadott 300 milliárdos szám a modellek havi nyers bemeneti és kimeneti tokenjeit foglalja magában.
A token a mesterséges intelligencia modellek által a szövegek feldolgozásakor használt, egy szónak vagy egy szórésznek megfelelő, kis adategységet jelenti.
Dylan Browne, az NCIA főigazgatója elmondta, hogy a használat terjedésével egyre részletesebben fogják elemezni a tokenfogyasztást, a felhasználási módokat és a mesterséges intelligencia modellek költségeit.
Szerinte ezek az adatok segítenek a költségek csökkentésében, az alternatív megoldások összehasonlításában és a beszerzési döntések alakításában.
Szoftveres sérülékenységek és gyanús tevékenységek vizsgálata
A Daybreaket arra használják, hogy segítse a felhatalmazott kiberbiztonsági csapatokat a szoftverek elemzésében, a gyanús tevékenységek kivizsgálásában és a feltárt biztonsági rések ellenőrzésében. A platform támogatja a sérülékenységeket kiküszöbölő megoldások kidolgozását és tesztelését is.
Az OpenAI szerint az, hogy a NATO használja ezeket az eszközöket, megmutatja, miként vethetők be a fejlett mesterséges intelligencia modellek a tagállamok szabadságának és biztonságának védelmében. A vállalat azt is hangsúlyozta, hogy az együttműködés erősíti a szövetséges hálózatokat védő többnemzetiségű csapatok szakértelmét.
Browne úgy fogalmazott: „A mesterséges intelligenciával támogatott kibervédelmi modellek nemzedékek közötti ugrást jelentenek a kiberbiztonságban. Felgyorsítják a biztonsági rések feltárását, gépi sebességgel azonosítják az új fenyegetéseket, és segítenek abban, hogy a védelmi csapatok a támadók előtt járjanak.”
Browne szerint ezek a technológiák növelik a NATO kiberellenálló képességét és műveleti előnyét, valamint hozzájárulnak ahhoz, hogy a kritikus digitális infrastruktúrát nagyobb léptékben és gyorsabban lehessen megvédeni.
Az OpenAI nemzetbiztonsági politikáért felelős vezetője, Sasha Baker úgy nyilatkozott: „A demokráciáinkat védő emberek mellett a legfejlettebb technológiának kell állnia.”
Baker elmondta, hogy a Daybreakkel az a céljuk, hogy segítsék a biztonsági csapatokat a sérülékenységek feltárásában és megszüntetésében még azelőtt, hogy azokat a támadók kihasználnák, és hogy szeretnék elmélyíteni az együttműködést a NATO-val.
Az izmir-i rendezvényen részt vevő Radmila Shekerinska, a NATO főtitkárhelyettese szintén jelezte, hogy örömmel vett részt a konferencián.
X-fiókjában Shekerinska azt írta: „Az előttünk álló fenyegetések nem tűnnek el.” Hozzátette, hogy a NATO a kormányokkal, technológiai cégekkel és a védelmi iparral együttműködve dolgozik azon, hogy védelmi rendszereit a legújabb technológiákkal szerelje fel, és ezek a technológiák pontosan akkor működjenek, amikor a legnagyobb szükség van rájuk.
A Daybreaket a november eleji kiberhadgyakorlaton is bevetették
Az együttműködés gyakorlati példái közé tartozott a Crossed Swords 2026 hadgyakorlat, amelyet Észtország fővárosában, Tallinnban tartottak november 2. és 6. között.
A NATO Egyesített Kibervédelmi Kiválósági Központjának (CCDCOE) közlése szerint a gyakorlaton több mint 250 résztvevő vett részt, több mint 40 NATO-tag és nem tag országból. A gyakorlat általános kerete a támadó és védelmi célú kiberképességek más katonai tevékenységekkel való összehangolását is magában foglalta.
Idén egy, a mesterséges intelligencia-ügynökökre összpontosító új képzési modul került a programba. A résztvevők olyan ügynököket terveztek, fejlesztettek, állítottak üzembe és értékeltek, amelyeket kiberműveletekben lehet alkalmazni. A Daybreaket is először használták a gyakorlat technikai környezetében.
A gyakorlat igazgatója, Jozef Kostelansky hangsúlyozta, hogy a képzés során a mesterséges intelligencia nyújtotta lehetőségek kihasználása mellett nagy hangsúlyt fektettek az emberi felügyelet fenntartására.
Biztonsági rések az uniós intézményekben használt szoftverekben
Az OpenAI azt is bejelentette, hogy a NATO mellett hozzáférést biztosított modelljeihez az Európai Unió Kiberbiztonsági Ügynöksége (ENISA), Franciaország nemzeti kiberbiztonsági ügynöksége, az ANSSI, valamint a németországi és lengyelországi kiberbiztonsági szervezetek számára is.
A vállalat közlése szerint az ENISA az OpenAI modelljeit használva négy biztonsági rést azonosított az uniós intézményekben használt szoftverekben. Valamennyi sérülékenységre kiadták a javításokat.
Az OpenAI beszámolója szerint az ENISA és az uniós intézmények kiberbiztonsági szolgálata, a CERT-EU novemberi közös jelentése arról számolt be, hogy 27 szoftverprojektet vizsgáltak meg különböző fejlett mesterségesintelligencia-modellekkel. A munkában a Daybreaken keresztül elért OpenAI-modellek mellett olyan eszközöket is használtak, mint például a Codex biztonsági bővítmény.
A szoftverekért felelős csapatok által értékelt 88 lehetséges biztonsági probléma 95 százalékát valódi problémaként erősítették meg. Ez az arány a vizsgálatban tesztelt különböző modellek összesített eredményeire vonatkozik. Az OpenAI szerint az eredmények azt mutatják, milyen értéket képvisel a mesterséges intelligencia és az emberi szakértelem együttes alkalmazása.
Hat sérülékenység Lengyelországban, támogatás az ukrajnai polgári infrastruktúrának
Lengyelország kiberesemény-elhárító csapata, a CERT Polska szeptember 5-i közleményében arról számolt be, hogy az OpenAI modelljeinek segítségével hat biztonsági rést tártak fel a MikroTik RouterOS szoftverben. A szervezet közölte, hogy megerősítették: a gyártó által kiadott javítások megakadályozzák a megfigyelt támadásokat.
A CERT Polska hangsúlyozta, hogy a kutatást szakértők irányították, az eredményeket valós rendszereken tesztelték, a téves következtetéseket kiszűrték, és ellenőrizték a feltárt sérülékenységek hatásait.
A szervezet szerint a mesterségesintelligencia-modellek felgyorsították az elemzést, de nem váltották ki a szakértők ellenőrző munkáját.
Ukrajna digitális átalakulásért felelős minisztériuma szintén a Daybreaket használja a polgári infrastruktúra kibervédelmének megerősítésére. Az OpenAI szerint ez a munka segíti az alapvető szolgáltatásokat folyamatos kibertámadásoktól védő csapatokat abban, hogy gyorsabban azonosítsák a szoftveres sérülékenységeket, valamint kidolgozzák és teszteljék a megoldásokat.
Milyen elvek vonatkoznak a mesterséges intelligencia katonai felhasználására?
Az OpenAI közölte, hogy „teljes mértékben elkötelezett” a NATO felelős mesterségesintelligencia-használatra vonatkozó elvei és a biztonságos megoldások nyújtása mellett.
A NATO 2024. július 10-én közzétett, frissített mesterségesintelligencia-stratégiája a védelmi célú felhasználásra hat alapelvet határoz meg: jogszerűség, felelősség és elszámoltathatóság, magyarázhatóság és nyomon követhetőség, megbízhatóság, irányíthatóság, valamint az elfogultságok csökkentése.
A stratégia nemcsak a mesterséges intelligencia szövetségen belüli alkalmazásának felgyorsítását irányozza elő, hanem a rendszerek biztonságának tesztelését is, valamint intézkedéseket a technológia ellenfelek általi felhasználásából eredő fenyegetések ellen.
Az OpenAI a nemzetbiztonsági partnerségekről szóló külön közleményében azt is hangsúlyozta, hogy meg kell őrizni a demokratikus elszámoltathatóságot, az emberi mérlegelést és a jogállamiság elvét.
A vállalat közölte, hogy az Egyesült Államok védelmi irányításával kötött megállapodásban szerződéses korlátozásokat vezettek be arra, hogy technológiáját belföldön tömeges megfigyelésre, autonóm fegyverrendszerek irányítására vagy nagy kockázatú automatizált döntésekre használják.