






A támadások rámutattak az összekapcsolt hűtőrendszerek alapvető biztonsági gyengeségeire; szakértők figyelmeztetnek, hogy hasonló hibák veszélyeztethetik a szupermarketek berendezéseit, valamint a kórházi és adatközponti infrastruktúrát.
Kiberbiztonsági kutatók szerint néhány nappal azelőtt, hogy egy kibertámadási hullám és több incidens megzavarta az európai szupermarketek és vérbankok működését, hackerek tevékenységét észlelték, amint Európa-szerte az internetre kapcsolt hűtőrendszereket térképezték fel. A bizonyítékok arra utalnak, hogy ez egy összehangolt művelet része lehetett.
 HIRDETÉS
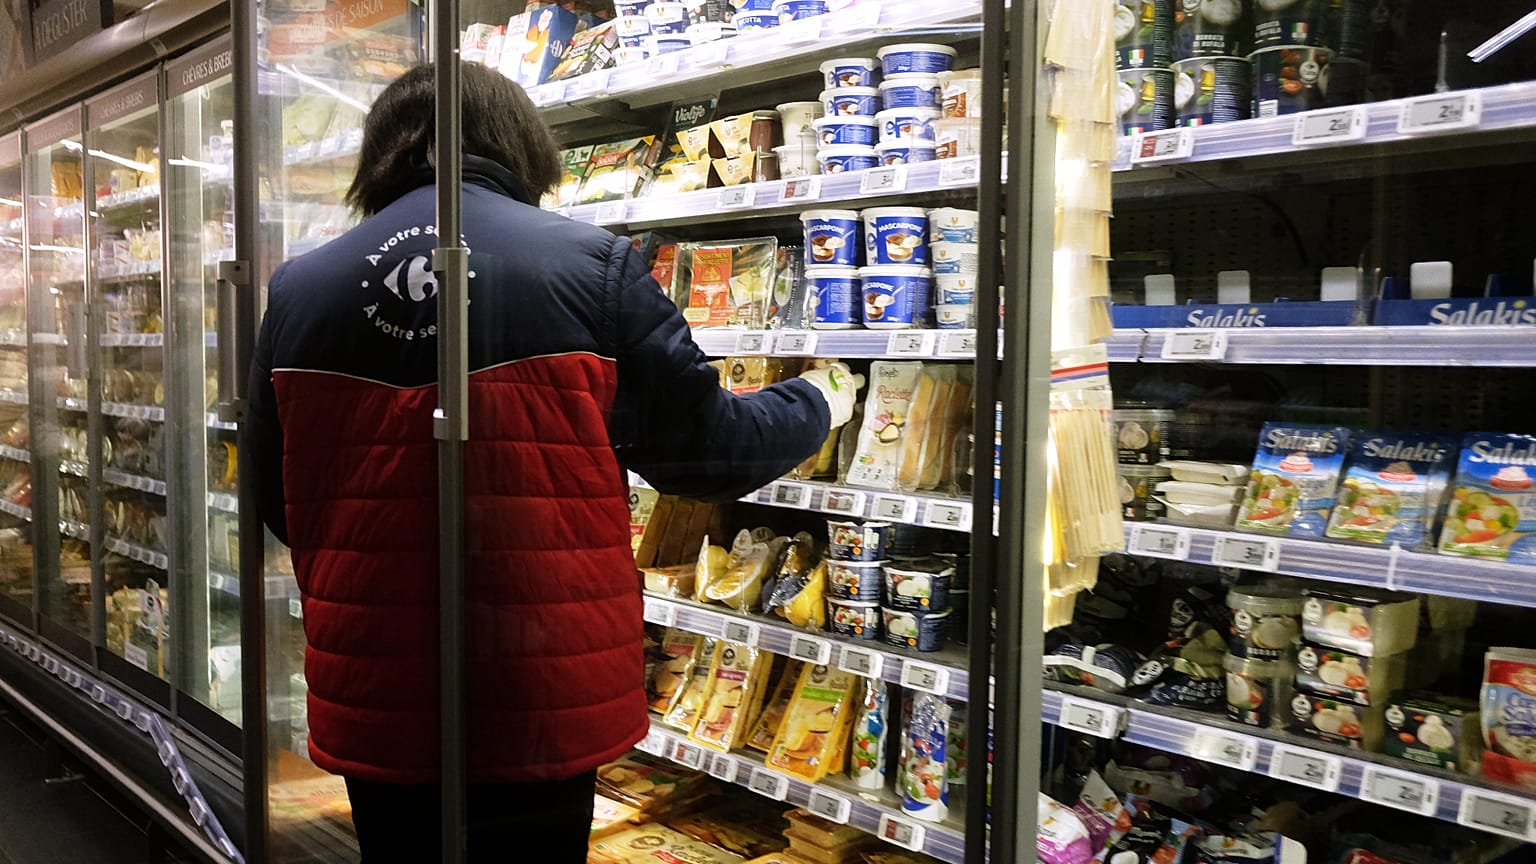
Kilenc európai ország szupermarketjeinek hűtőrendszereit, valamint több franciaországi vérbankot november 2-án és 3-án érte támadás.
A hackerek gyenge kiberbiztonsági intézkedéseket és a Danfoss gyártó AK-SM hűtésfelügyeleti rendszerében található sérülékenységeket kihasználva állították a hűtőket és fagyasztókat leolvasztási üzemmódra, egyes esetekben a hőmérsékletet akár 50 Celsius-fokra emelték.
Az incidensek miatt számos élelmiszerbolt kénytelen volt kidobni a hűtőkben és fagyasztókban megromlott árut, és ez a nagyon szemléletes példa megmutatta, milyen könnyen képesek a kibertámadások felborítani a hétköznapi életet azzal, hogy olyan infrastrukturális rendszereket céloznak, amelyeket sokan maguktól értetődőnek vesznek.
A Lupovis nevű kiberbiztonsági cég szerint minden jel arra mutat, hogy összehangolt műveletről van szó, amelyben akár egy állami szereplő is érintett lehetett, és amelyet napokig tartó felderítés előzött meg.
A vállalat szerint a támadások előtt néhány nappal olyan felderítési időszakot figyeltek meg, amely kifejezetten ezeket a rendszereket célozta.
A cég 10 napos időszak alatt több mint 276 kísérletet azonosított 91 különböző fenyegető szereplőtől, amelyek a Danfoss vezérlők bizonyos komponenseire illeszkedtek. A tevékenység október 26-án érte el a csúcsát, majd a hónap végére leállt.
„Október 20. és 30. között azt láttuk, hogy egy olyan hullám indult, amit mi felderítésnek nevezünk” - mondta Xavier Bellekens vezérigazgató az Euronews Nextnek.
„Hirtelen hatalmas csúcsot látunk 10 napon át, amikor az ellenfelek az alapértelmezett jelszavakat próbálgatják. Néhány ilyen sérülékenységet tesztelnek.”
A Lupovis úgynevezett „mézesbödön” rendszert működtet, amely ügyfelei online rendszereit és technológiáit szimulálja. A vállalat szenzorokkal szereli fel ezeket, majd szándékosan kiteszi őket a hackereknek, hogy ösztönözze a támadásokat, így követve, hogyan férnek hozzá és hogyan használják ki ezeket a rendszereket.
Ezt az információt aztán arra használják, hogy azonosítsák a sérülékenységeket anélkül, hogy az ügyfelek valódi rendszerei veszélybe kerülnének.
Ezen a rendszeren keresztül észlelte a Lupovis - amelynek ügyfelei között szerepel a skót kormány, az Orange, a Telefonica és több kiskereskedelmi vállalat -, amit „felderítésnek” nevez a Danfoss rendszerein, a novemberi támadásokat megelőző napokban.
„Úgy is elképzelheti, hogy betörők autóval járják a környéket, és kiszemelik azokat a házakat, amelyekbe be akarnak törni” - mondta Bellekens.
Kik álltak a támadások mögött?
A Lupovis ezután nyomon követte azokat a digitális „morzsákat”, amelyeket a felderítés és a támadások maguk után hagytak, és megállapította, hogy úgynevezett „bulletproof hostingot”, vagyis olyan webtárhely-szolgáltatásokat használtak, amelyeket kifejezetten úgy terveztek, hogy ellenálljanak a leállítási kérelmeknek és a bűnüldöző hatóságok beavatkozásának.
„Egyrészt ott van például az Amazon Web Services, amelyik a bulletproof hosting ellentéte. Ha valami rosszindulatú dolgot tesz az ember az egyik szerverükkel, ennyi, törlik a fiókját. A bulletproof hosting ennek az ellenkezője, ha rosszindulatú tevékenységet folytat, az kívül esik a joghatóságon” - mondta Bellekens.
A Lupovis ezután magukat a tárhelyszolgáltatókat vizsgálta meg.
„Rájöttünk, hogy néhány ilyen bulletproof hostingot korábban orosz csoportok használtak” - mondta Bellekens.
A cég ugyanakkor hangsúlyozza, hogy attól, hogy a szerverek valahol találhatók, még nem következik, hogy azokat használók ugyanannak a nemzetiségnek a tagjai, ezért nem tudják biztosan kijelenteni, hogy Oroszország áll a támadások mögött.
„Mindazonáltal itt már látszik egy minta” - fogalmazott a Lupovis vezérigazgatója. „Olyasvalakit keresünk, akinek megvan a képessége arra, hogy bizonyos országokat célba vegyen.”
A vezérigazgató szerint a Lupovis dél-amerikai, afrikai, észak-amerikai és ázsiai szenzorai nem rögzítettek hasonló aktivitást. Csak az európai szenzorok jelezték ezt a tevékenységet.
Úgy véli, az is szűkíti a lehetséges elkövetők körét, hogy képesek voltak Európa-szerte összehangolni a támadásokat.
„A támadónak képesnek kell lennie koordinálni ezt a támadást, mivel a legtöbb eset 24 órán belül történt” - mondta.
„Mindez arra utal számunkra, hogy az ellenfél nem egy úgynevezett script kiddie, vagyis nem képzetlen amatőr. Nem magányos farkas. Jól megtervezett műveletnek tűnik, amelyre egy állam illik a leginkább.”
„Ahogy tovább húzzuk a szálat, úgy tűnik, könnyen lehet, hogy Oroszország áll mögötte. Jelenleg itt tartunk” - fogalmazott.
Az incidensek egy tágabb aggodalmi környezetben történtek, ahol egyre nagyobb a félelem a hibrid fenyegetésektől és az európai országokat célzó, feltételezhetően Oroszországhoz köthető tevékenységektől.
Ugyanakkor a támadók pontos személye és motivációja továbbra sem ismert.
George Nott, a The Grocer technológiai szerkesztője szerint a támadások inkább viszonylag alapvető biztonsági hiányosságokra építettek, és nem különösen fejlett hekkermódszerekre.
„A támadók úgy tudtak hozzáférni a hűtőrendszerekhez, hogy egyszerűen megtalálták a bejelentkezési felületüket a nyilvános interneten, és már korábban javított sérülékenységeket, illetve gyenge jelszavakat használtak ki, nem pedig valamilyen rendkívül kifinomult technológiát” - mondta az Euronews Nextnek.
Nott arra is figyelmeztetett, hogy óvatosan kell bánni azzal, kihez kötik az eseményeket.
„Még mindig nem világos, ki állt a támadás mögött, vagy mit akart elérni. El kell fogadnunk, hogy lehet, soha nem fogjuk megtudni. Mivel sem váltságdíjkövetelés, sem felelősségvállalás nem történt, bárkiről szó lehet, egy államilag támogatott szereplőtől kezdve egy tinédzserbandáig, akik csak a poén kedvéért tették” - tette hozzá.
Az érintett országok kiberbiztonsági ügynökségei eltérően jellemezték a történteket. Belgium, Luxemburg, Olaszország, Portugália és Észtország „kibertámadásnak” nevezték az eseményeket, míg Svédország és Írország „kiberincidensként” hivatkozott rájuk.
Az Európai Unió Kiberbiztonsági Ügynöksége (ENISA) is nem ment el addig (forrás: angol), hogy egyértelműen kibertámadásnak minősítse az incidenseket.
Hogyan fértek hozzá a hackerek a hűtőrendszerekhez?
Bellekens szerint a hackerek azért tudtak hozzáférni Európa-szerte a hűtőrendszerekhez, mert az internetre kapcsolt vezérlődobozokat használtak a hűtőberendezések távoli irányítására.
Az ilyen eszközök távoli vezérlése egyre gyakoribb a digitalizálódó világban. A Lupovis vezérigazgatója szerint azonban sok rendszer jobban védhető lett volna, ha ahelyett, hogy közvetlenül az internetre kapcsolták volna őket, virtuális magánhálózaton, VPN-en keresztül érték volna el.
„Ez teljesen mérsékelte volna a kockázatot, mivel egy VPN-t sokkal nehezebb kihasználni” - mondta.
A helyzetet tovább súlyosbította, hogy számos rendszer állítólag gyári alapértelmezett hitelesítő adatokkal volt elérhető, például ilyenekkel: „Username Supervisor” és „Password: 12345”. Ez arra utal, hogy alapvető biztonsági intézkedéseket sem vezettek be.
Nott szerint ez a probléma egy szélesebb jelenséget tükröz, amely szerint a kiskereskedelmi szektor hajlamos figyelmen kívül hagyni az összekapcsolt berendezések biztonságát.
„A kiskereskedelmi szektorban az összekapcsolt berendezések biztonsága gyakran háttérbe szorul, mivel a hangsúly az olyan nyilvánvalóbb célpontokra helyeződik, mint a fizetési rendszerek és az ügyféladatok” - mondta.
Miután a hackerek hozzáférést szereztek a hűtésvezérlő rendszerekhez, leolvasztási módba kapcsolhatták azokat, és megemelhették a hőmérsékletet, ami Európa-szerte tönkretette a hűtőkben és fagyasztókban tárolt árukat.
Lehetnek-e a következő célpontok más összekapcsolt infrastruktúrák?
A támadások ráirányították a figyelmet más, internetre kapcsolt berendezések biztonságára is, a szupermarketek gépeitől kezdve egészen az épületek beléptető-, fűtési és szellőztető rendszereiig.
Nott arra figyelmeztetett, hogy a jövőbeni támadások nem feltétlenül korlátozódnak majd a hűtőrendszerekre.
„Egyre több olyan rendszer működteti a szupermarketeket - a fűtési, szellőztető és légkondicionáló rendszerek, az elektronikus polccímkék, a padlótisztító robotok -, amelyek hasonló sérülékenységeket jelenthetnek, ha a távoli hozzáférést nem védik megfelelően, és a szoftvereket nem frissítik” - mondta.
A potenciális kitettség azonban messze túlmutat a kiskereskedelmen.
„A fagyasztó önmagában nem különleges, csak a leglátványosabb példája egy sokkal nagyobb kategóriának” - mondta Kumar Sokka, az Acre Security vezérigazgatója, amely globális szereplő az integrált fizikai biztonsági megoldások piacán.
„Ugyanaz a kis, internetre kapcsolt vezérlőegység, amelyet most a hűtők melegítésére használtak, működteti a modern épületek ajtóit, beléptető olvasóit, kameráit, riasztóit, világítását, valamint fűtési és szellőztető rendszereit is.”
Sokka szerint ugyanazok a gyengeségek a logisztikát és raktározást, az egészségügyet, a gyártást és az adatközpontokat is érinthetik, különösen ott, ahol az összekapcsolt berendezéseket megfelelő felügyelet nélkül vezették be.
„Egy irodában, kórházban vagy adatközpontban egy hasonló kompromittálás azt jelentheti, hogy egy ajtó kinyílik, egy kamera elsötétül vagy egy riasztó néma marad, és nem lesz megromlott áru, ami jelezné, hogy valami baj történt” - mondta.
Hozzátette, hogy a kockázat különösen nagy azoknál a rendszereknél, ahol a digitális behatolás azonnali fizikai következményekkel járhat.
Miért sebezhetők még mindig ezek a rendszerek?
Bár léteznek európai kiberbiztonsági szabályok, Sokka szerint a szervezetek gyakran nem tekintik az összekapcsolt fizikai rendszereket a szélesebb biztonsági felelősségvállalásuk részének.
Az EU NIS2 irányelve előírja, hogy a hatálya alá tartozó szervezeteknek kezelniük kell a hálózati és információs rendszereikre leselkedő kockázatokat, többek között biztonsági intézkedésekkel, eszközgazdálkodással és incidenskezeléssel.
Sokka szerint azonban sok szervezet továbbra is a hagyományos IT-rendszerekre összpontosítja a megfelelési erőfeszítéseit, miközben a hűtő- és egyéb épületgépészeti rendszereket a létesítménygazdálkodási csapatokra bízza.
„Számos szervezet még mindig a klasszikus IT köré szervezi a NIS2-vel kapcsolatos munkáját, a szerverekre, laptopokra és e-mailekre koncentrál, és a hűtőrendszereket, a beléptetést és az épületrendszereket a létesítménygazdálkodási csapatra hagyja, karbantartási, nem pedig biztonsági kérdésként kezelve azokat” - mondta.
Úgy véli, a probléma nem feltétlenül a szabályozás hiánya, hanem az, hogy a meglévő előírásokat nem terjesztik ki az összekapcsolt fizikai infrastruktúrára.
„Nem a szabályozás a hiányzó láncszem. A hiányzó láncszem az, hogy ezeket a fizikai rendszereket az a támadási felület részeként kezeljék, amelynek védelmét a szabályozás már most is előírja, és hogy egyértelműen kijelöljenek valakit, aki felel értük” - mondta.
Megkönnyítheti-e az MI a jövőbeli támadásokat?
Kiberbiztonsági szakértők arra is figyelmeztetnek, hogy a mesterséges intelligencia fejlődése megkönnyítheti az összekapcsolt eszközök gyengeségeinek feltárását, és felgyorsíthatja új támadások kidolgozását.
„Az MI lerövidíti az időt aközött, hogy egy sérülékenységet felfedeznek, és aközött, hogy azt működő támadássá alakítják” - mondta Gianni Cuozzo, az olasz Exein kiberbiztonsági cég alapítója és vezérigazgatója.
Arra figyelmeztetett, hogy az összekapcsolt eszközök gyártói nehezen tudják majd ugyanolyan gyorsan javítani, tesztelni és újra bevezetni rendszereiket, ahogy a sérülékenységeket felfedezik.
„Azok a rendszerek aggasztanak a leginkább, amelyek összekapcsolt eszközökre épülnek, hosszú évekig a terepen maradnak, és távolról is irányíthatók: hűtés, épületvezérlés, ipari berendezések, egészségügyi rendszerek, adatközpontok, valamint az energiainfrastruktúra és a közlekedés bizonyos részei.”
Cuozzo szerint a szervezetek nem támaszkodhatnak kizárólag a szoftverfrissítésekre vagy a hálózati védelemre, szerinte az összekapcsolt eszközöknek maguknak is képesnek kell lenniük azonosítani és blokkolni a rosszindulatú viselkedést.
„Minden eszköznek képesnek kell lennie megvédeni magát működés közben, és megelőzően blokkolni azokat a viselkedéseket, amelyeket soha nem lett volna szabad végrehajtania, függetlenül attól, hogy létezik-e javítás, vagy hogy a sérülékenység már ismert-e” - mondta.