






Ahogy hackerek európai szupermarketek hűtőrendszereit támadják, új kutatás szerint 99 országban közel 13 000 hűtésvezérlő érhető el nyíltan online, szupermarketektől kórházakig és farmokig, sok elavult szoftvert futtat.
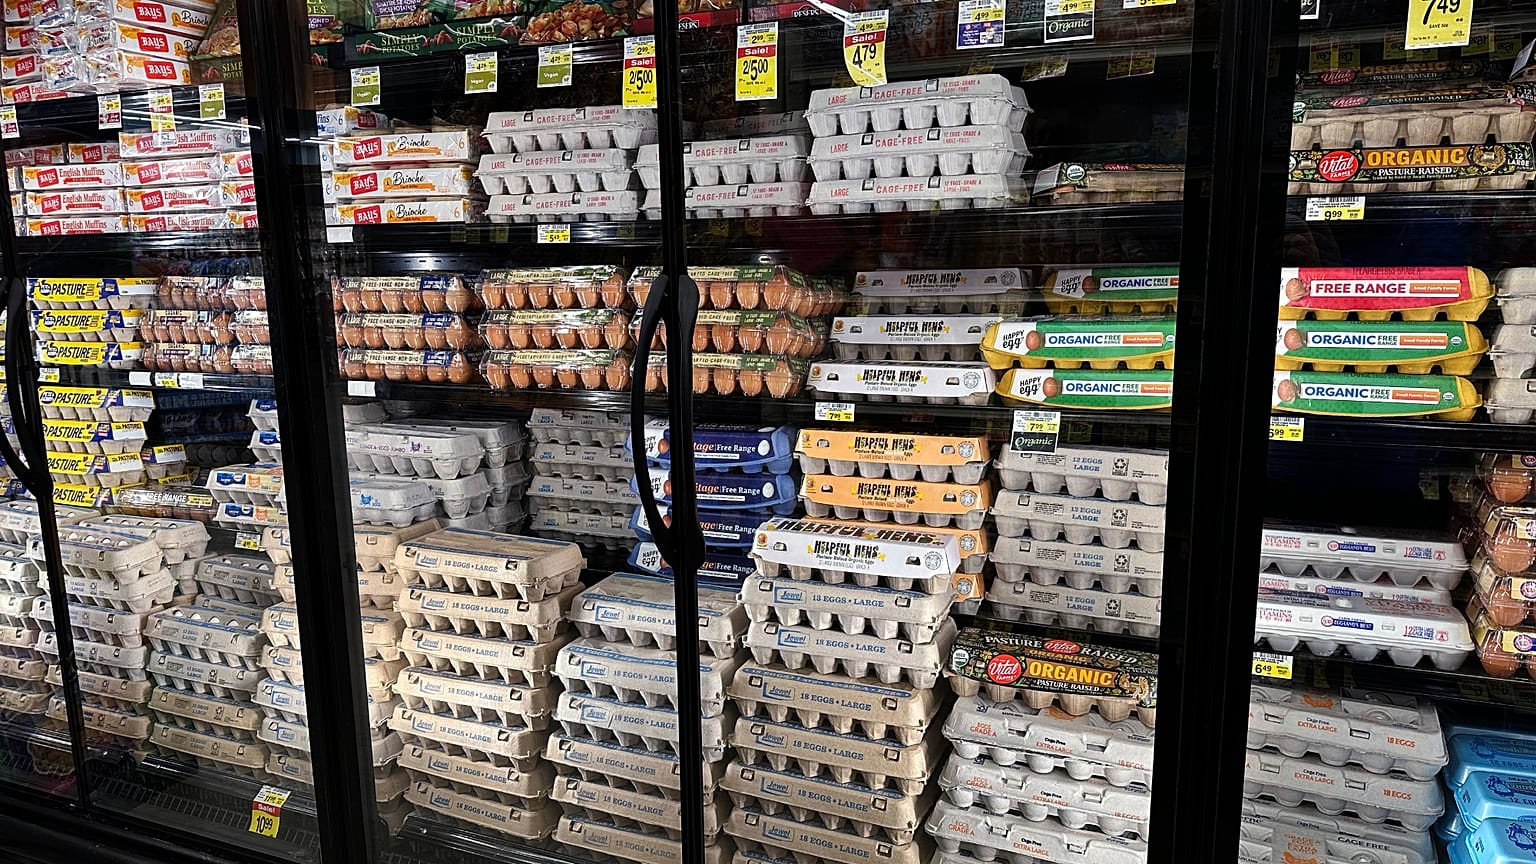
Egy kibertámadás belga szupermarketek tucatjainak hűtőrendszereit sújtotta, ami miatt az üzleteknek mintegy 100 000 euró értékű élelmiszert kellett kidobniuk.
 HIRDETÉS
Körülbelül 40 Delhaize szupermarketet érintett az eset, valamint legalább 15 Carrefour üzletet, öt Spar boltot és a De Laet en Van Haver húsipari csoportot. A belga médiumok szerint a hűtőszekrények hőmérséklete akár 70 °C-ra is felment.
A Delhaize szóvivője az Euronewsnak elmondta, hogy a vállalat „azonosított egy informatikai incidenst, amely több tucat üzlet hűtőrendszereit érinti”.
Problémákról számoltak be a svéd ICA lánc több üzletében is. A támadás egy október 12-én történt, hasonló esetet követ, amikor francia szupermarketek százainak hűtőrendszerét manipulálták.
Miért lehetséges, hogy valaki anélkül veszi át az irányítást egy szupermarket hűtője vagy fagyasztója felett, hogy a helyszínen lenne?
Miért vannak a hűtők online?
A nagy szupermarketek hűtőrendszereit központi vezérlőegységek irányítják, amelyek az üzlet minden hűtőjének és fagyasztójának hőmérsékletét, leolvasztási ciklusait és riasztásait szabályozzák.
Ezeknek az egységeknek az internetre kapcsolása már régóta támogatott lehetőség, a Forescout kiberbiztonsági cég (forrás: angol) októberben közzétett kutatása szerint. Így a hűtéstechnikai kivitelezők távolról tudják diagnosztizálni a hibákat és módosítani a beállításokat, anélkül hogy minden egyes üzletbe technikust kellene küldeni.
A Danfoss, az egyik fő európai beszállító szerint a hűtésvezérlő rendszerek internetre kapcsolása általában 15 és 30 százalékkal csökkenti a felesleges mérnöki kiszállásokat, mivel a hibák távolról is kijavíthatók.
A cég azt is hangsúlyozza, hogy a távoli felügyelet lehetővé teszi a szupermarketek számára, hogy az élelmiszerbiztonsági szabályok által megkövetelt hőmérsékleti naplókat automatikusan vezessék, ahelyett hogy a dolgozóknak naponta akár négyszer is kézzel kellene ellenőrizniük minden egyes hűtőszekrényt.
A gyártók saját telepítési útmutatói részletesen ismertetik, hogyan lehet a rendszereket kívülről elérhetővé tenni, például úgy, hogy az üzlet routerét úgy állítják be, hogy az internetes forgalmat továbbítsa a hűtésvezérlőhöz.
A gond az, írja a Forescout, hogy a felelősség gyakran megoszlik. Előfordulhat, hogy egy kivitelező kezeli a szoftvert, az üzlet tulajdonában vannak a berendezések, míg az informatikai részleg az internetkapcsolatot üzemelteti. Ha a szerepek nincsenek egyértelműen meghatározva, „egyetlen szereplőnek sem feltétlenül van teljes rálátása a nyilvánosan elérhető szolgáltatásra”, fogalmaztak a kutatók.
Egyes berendezések ráadásul elavultak. Az érintett Danfoss vezérlők egyike 2021 májusa óta nem támogatott, így már nem kap biztonsági frissítéseket, ami külső eszközről érkező támadásoknak teheti ki.
Mekkora a kockázat mértéke?
A Shodan nevű kereső, amely az internetre kapcsolt eszközöket indexeli, segítségével a Forescout 12 976, az internet felől elérhető hűtésvezérlő szolgáltatást azonosított 6 017 IP-címen, 99 országban és területen.
A legtöbb a Copeland és a Dixell XWEB (7 075), valamint a Danfoss StoreView (4 697) termékcsaládokhoz tartozott.
A Danfoss szolgáltatások 80 százaléka olyan firmware-t futtatott, amely régebbi annál a verziónál, amely ismert biztonsági hibákat javít. A számok azokat a rendszereket jelzik, amelyek ki vannak téve az internetnek, nem pedig azokat, amelyeket már feltörtek.
A kockázat nem korlátozódik a szupermarketekre. Ugyanezeket a rendszereket használják az élelmiszer-feldolgozó üzemek, borászatok, gyümölcsraktárak, gazdaságok és kórházi hűtőberendezések is.
A támadóknak nincs szükségük kifinomult kártevőkre. Ha bejutnak a rendszerbe, a normál funkciókat használva módosíthatják a hőmérsékletet, leolvasztási ciklusokat indíthatnak, vagy kikapcsolhatják a riasztásokat. A Forescout megjegyzi, hogy az ilyen módosítások akár rutinszerű tevékenységnek is tűnhetnek.
Mit lehet tenni?
A Forescout fő ajánlása, hogy a hűtésvezérlő rendszereket válasszák le a nyílt internetről, és a kivitelezőknek csak biztonságos, távoli hozzáférési eszközökön keresztül biztosítsanak elérést.
A cég arra is ösztönzi az üzemeltetőket, hogy cseréljék le azokat a berendezéseket, amelyek már nem kapnak biztonsági frissítéseket, szüntessék meg a közösen használt kivitelezői jelszavakat, helyettük vezessenek be egyedi felhasználói fiókokat többfaktoros hitelesítéssel, és vezessenek nyilvántartást arról, ki módosítja a biztonsági beállításokat.