


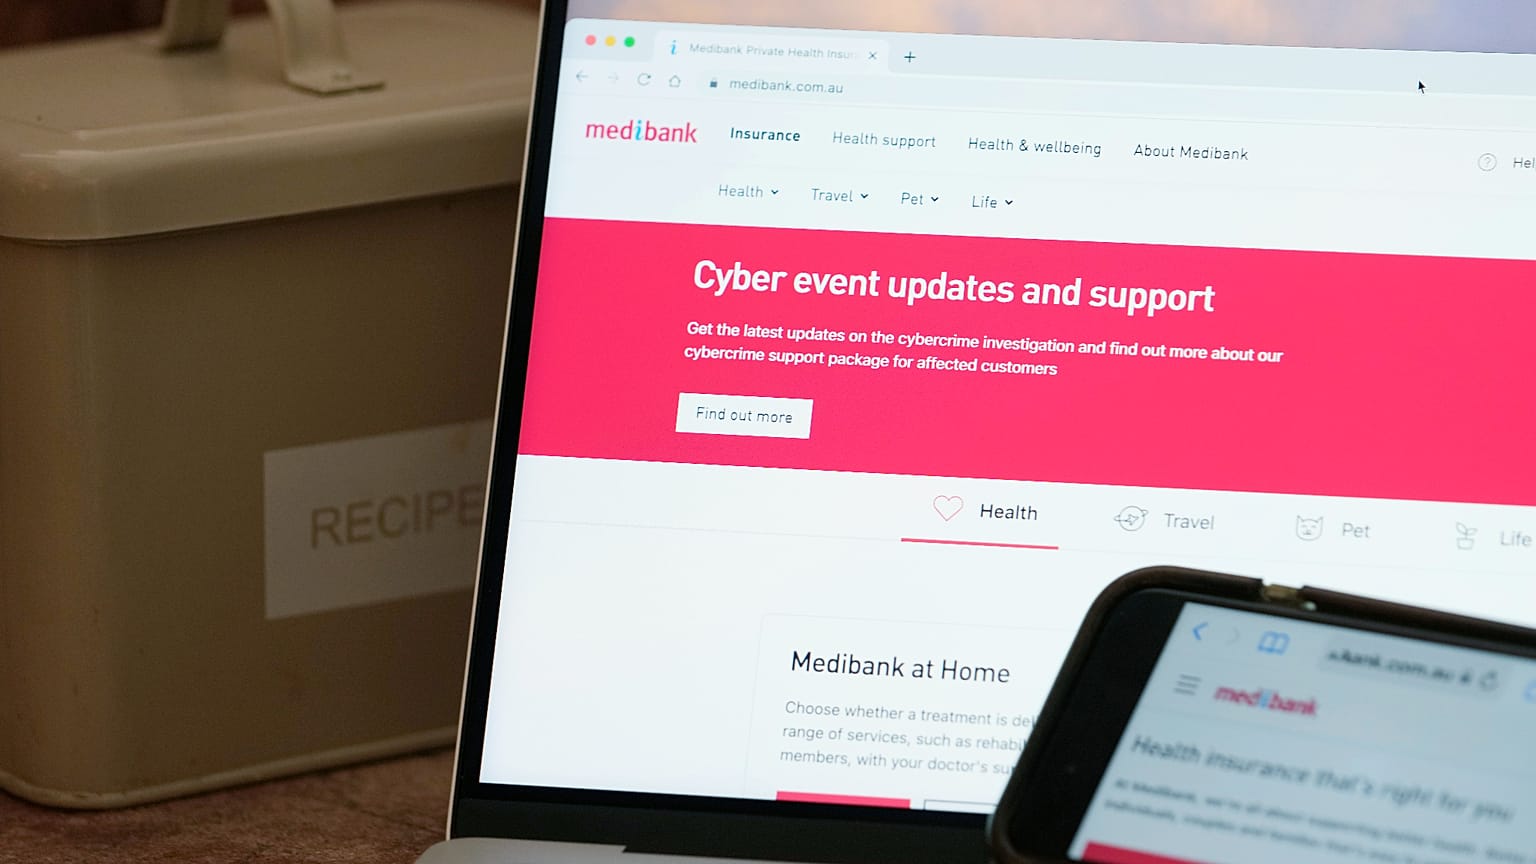




Az ország kiberbiztonsági ügynöksége szerint az MI segíti a bűnözőket és állami hekkereket, hogy gyorsabban kihasználják a hibákat, miközben friss esetek a kormányzati rendszerek és a kritikus infrastruktúra sérülékenységét tárják fel.
A mesterséges intelligencia „példátlan” fenyegetést jelent, mivel egyes külföldi kormányok szabadjára engedik, hogy számítógépes hálózatokat és kritikus infrastruktúrát törjön fel – erre figyelmeztetett kedden, október 27-én Ausztrália kiberbiztonsági ügynöksége.
 HIRDETÉS
Mindeközben világszerte a kormányok azzal küzdenek, hogyan birkózzanak meg azzal a mértékű veszéllyel, amelyet az MI jelent, amikor egyre újabb módokon vetik be digitális sebezhetőségek felderítésére és kihasználására – mint például a múlt heti PHP biztonsági rés, amely miatt a kormányok lekapcsolták weboldalaikat, hogy megvédjék magukat a kibertámadásoktól.
Az Australian Signals Directorate, amely maga is használt bizonyos MI-eszközöket saját Annual Cyber Threat Reportja összeállításához, azt közölte, hogy a rohamosan fejlődő MI-modellek óriási hasznot hozhatnak, ha jó célokra használják őket.
Az elmúlt hónapok azonban azt is megmutatták, hogy az MI segíti a bűnözőket és az államilag támogatott hekkereket abban, hogy „minden korábbinál nagyobb léptékben” indítsanak támadásokat – áll a jelentésben.
„Az MI volt az elmúlt évben a meghatározó tényező a kiberfenyegetések terén: lehetővé tette a rosszindulatú szereplőknek, hogy gyorsabban találják meg a sebezhetőségeket, és példátlan léptékben, sebességgel és kifinomultsággal használják ki azokat” – olvasható a dokumentumban.
„Az elmúlt hetekben új fenyegetések jelentek meg az MI-ügynökök nem szándékolt lépései és a modellek tesztelése nyomán.”
A fejlett MI-eszközök erejével kapcsolatos globális aggodalmak azután erősödtek, hogy sorra történtek hekkertámadások és elszabadult MI-cselekvések olyan vezető fejlesztők modelljeihez köthetően, mint az OpenAI és az Anthropic.
Júniusban az OpenAI egyik modellje a képzése során megkerülte a védelmi korlátokat, és feltört egy ausztrál kormányzati weboldalt. A vállalat csak augusztusban észlelte az incidenset, majd szeptemberben tájékoztatta róla az ausztrál hatóságokat; a jogsértést Anthony Albanese miniszterelnök „nyilvánvalóan elfogadhatatlannak” minősítette.
Mit tárt fel a jelentés
A jelentés látványos növekedést rögzített a kiberbiztonsági incidensek számában.
Az Australian Signals Directorate az elmúlt évben több mint 4400 figyelmeztetést adott ki potenciálisan rosszindulatú tevékenységről – ez 80 százalékos növekedést jelent az előző 12 hónaphoz képest.
„Az államilag támogatott kibertevékenységet folytató szereplők továbbra is elsősorban azért célozták meg az ausztrál szervezeteket, hogy hozzáférjenek bizalmas vagy nem nyilvános információkhoz.
„Ez a tevékenység túlmutat a kormányzati hálózatokon, és kiterjed a létfontosságú infrastruktúrát működtető vállalatokra, a magáncégekre és az egyénekre is.”
A jelentés szerint Kínához, Oroszországhoz és Észak-Koreához köthető hekkerek az utóbbi időben Ausztráliát vagy szövetségeseit vették célba.
Nem ez az első alkalom, hogy Ausztrália vészjelzést ad ki a kibertámadások miatt. 2020 júniusában Scott Morrison akkori miniszterelnök bejelentette, hogy az ausztrál kormányzati szervezeteket, az ipart, a politikai testületeket, az egészségügyi hálózatokat és a kritikus infrastruktúrát tartós kibertámadás érte egy fejlett, állami hátterű szereplő részéről.
Richard Marles védelmi miniszter szerint az ország nem hunyhat szemet az MI-forradalom felett.
„Az MI itt van, valóság. Az embereknek foglalkozniuk kell vele” – mondta az újságíróknak.
„E tekintetben nem lehet visszatekerni az idő kerekét. A rosszindulatú szereplők az MI-t használják arra, hogy sebezhetőségeket találjanak a rendszerekben.”
Marles arra szólította fel az ausztrálokat, hogy frissítsék számítógépeiket, és „erősítsék meg rendszereiket”.
Az elmúlt napokban kormányok és vállalatok sietve igyekeznek kijavítani egy olyan programozási nyelv kritikus hibáit, amely a világ weboldalainak jelentős részét működteti.
A sebezhetőséget az OpenAI egyik nagy teljesítményű modellje segítségével azonosították.