






A japán GMO Internet megtéríti a felhőszolgáltatását ért kibertámadáshoz köthető jogosulatlan kereskedés miatti veszteségeket, és 5000 jenes jóvátételt ad minden érintett ügyfelének.
Egy japán internetes infrastruktúra-vállalat kártérítést fizet azoknak az ügyfeleknek, akiket jogosulatlan tranzakciók érintettek a felhőszolgáltatását ért kibertámadás után.
 HIRDETÉS
A GMO Internet szombaton közölte, hogy fedezi a támadáshoz kapcsolódó jogosulatlan kereskedésből származó veszteségeket, és 5 000 jen (28 euró) értékű gesztusfizetést ad minden olyan ügyfélnek, aki jelenleg használja az érintett szolgáltatást, függetlenül attól, hogy keletkezett-e náluk pénzügyi kár.
A támadás az Onamae.com Desktop Cloudot, egy virtuális magánszerver-szolgáltatást érte, amelyet az ügyfelek távoli asztali környezetek elérésére használnak. A GMO közölte, hogy ügyféladatok kerültek illetéktelen kézbe, és egyes felhasználók olyan tranzakciókat találtak kereskedési számláikon, amelyeket nem ők indítottak.
A vállalat alapítója és vezérigazgatója, Masatoshi Kumagai szerint az incidens potenciálisan 26 739 szervert érintett, és több mint 70 japán és külföldi értékpapír- és devizakereskedő cégnél vezetett kereskedési számlákon történő jogosulatlan műveletekhez kapcsolódott.
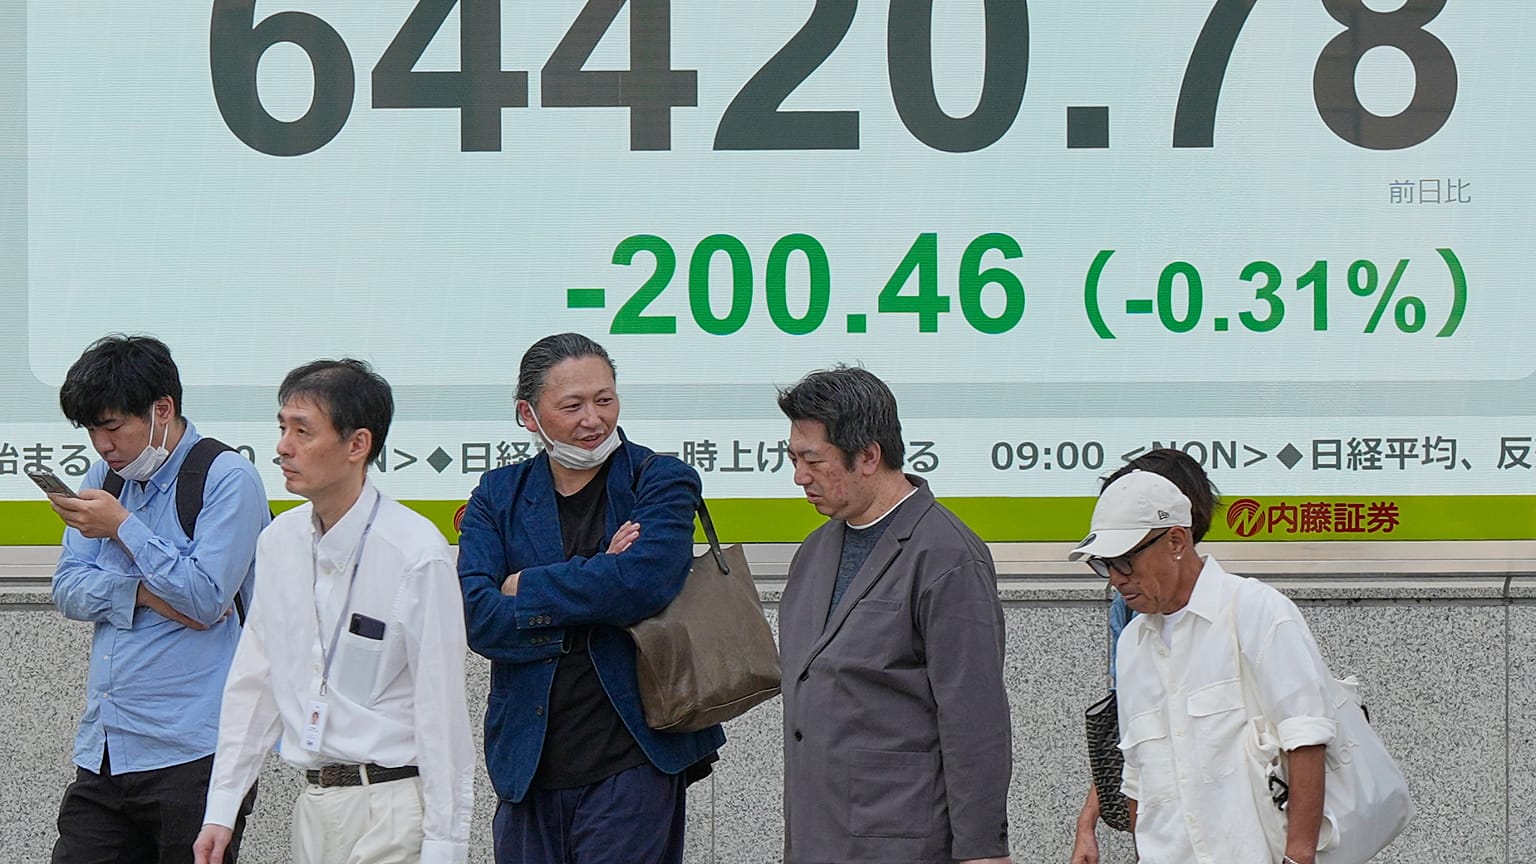
A GMO részvényei hétfőn csaknem 16 százalékkal estek, négyhavi mélypontra. A társaság piaci értéke pénteki záráskor mintegy 2,6 milliárd dollár volt.
A cég október 19-én indított vizsgálatot, miután ügyféltől megkeresést kapott. Október 20-án megerősítette, hogy egyes ügyfélszerver-környezetekre rosszindulatú programot telepítettek, felfüggesztette az új igénylések fogadását és a szolgáltatás vezérlőpultjához való hozzáférést, majd a további károk megelőzése érdekében másnap megkezdte az összes szerver leállítását.
Kumagai vasárnapi blogbejegyzésében elnézést kért a vállalat reakciójáért, és elismerte, hogy a biztonsági szakértők már az incidens előtt azonosították a biztonsági problémákat, ám a válaszlépések nem bizonyultak megfelelőnek.
A GMO közölte, hogy váltságdíj-követelést kapott az állítólagos támadóktól. Blogbejegyzését hétfőn frissítve Kumagai azt írta, hogy a támadók 50 millió dollár értékű kriptovalutát követeltek, és azzal fenyegetőztek, hogy nyilvánosságra hozzák a cég és az ügyfelek adatait. A társaság elutasította a fizetést, és együttműködik a rendőrséggel és más hatóságokkal.
A GMO azoknak az ügyfeleknek, akik továbbra is Windows-alapú asztali környezetet szeretnének használni, hat hónapig ingyenesen biztosít alternatív szolgáltatást, független felhőinfrastruktúrán. Emellett átalakítja biztonsági architektúráját, és külső szakértők bevonásával vizsgálja ki a támadás okait.
Kumagai felszólította a japán kormányt, hogy erősítse meg aktív kibervédelmi intézkedéseit, mondván, a magáncégek önmagukban nem tudnak megküzdeni a kifinomult, határokon átnyúló kibertámadásokkal.
A GMO kérte a hatóságokat, hogy fontolják meg a vonatkozó keret alkalmazását az incidensre, és felajánlotta, hogy megosztja a bizonyítékokat és a technikai információkat a nyomozókkal.
A támadás a kiberbiztonsággal kapcsolatos szélesebb aggodalmak közepette történt, miután a múlt héten nyilvánosságra hozták a PHP-t érintő két kritikus sérülékenységet, azt a programozási nyelvet, amelyet világszerte széles körben használnak weboldalak és alkalmazások fejlesztésére.
A biztonsági hatóságok arra figyelmeztettek, hogy a hibák lehetővé tehetik a támadók számára, hogy rosszindulatú kódot futtassanak a sérülékeny szervereken, ami arra késztette a világ szervezeteit, hogy javítsák rendszereiket, vagy átmenetileg lekapcsolják szolgáltatásaikat.
A GMO ugyanakkor eddig nem erősítette meg nyilvánosan, hogy összefüggés lenne a PHP-sérülékenységek és a felhőszolgáltatása elleni támadás között.
Ettől függetlenül a múlt héten egy Google Cloud-kiesés az Egyesült Királyságban több online szolgáltatást is megzavart, köztük a fintech cég, a Revolut rendszereit, rávilágítva arra, milyen láncreakciót indíthat el, ha a digitális infrastruktúra működése akadozik.