


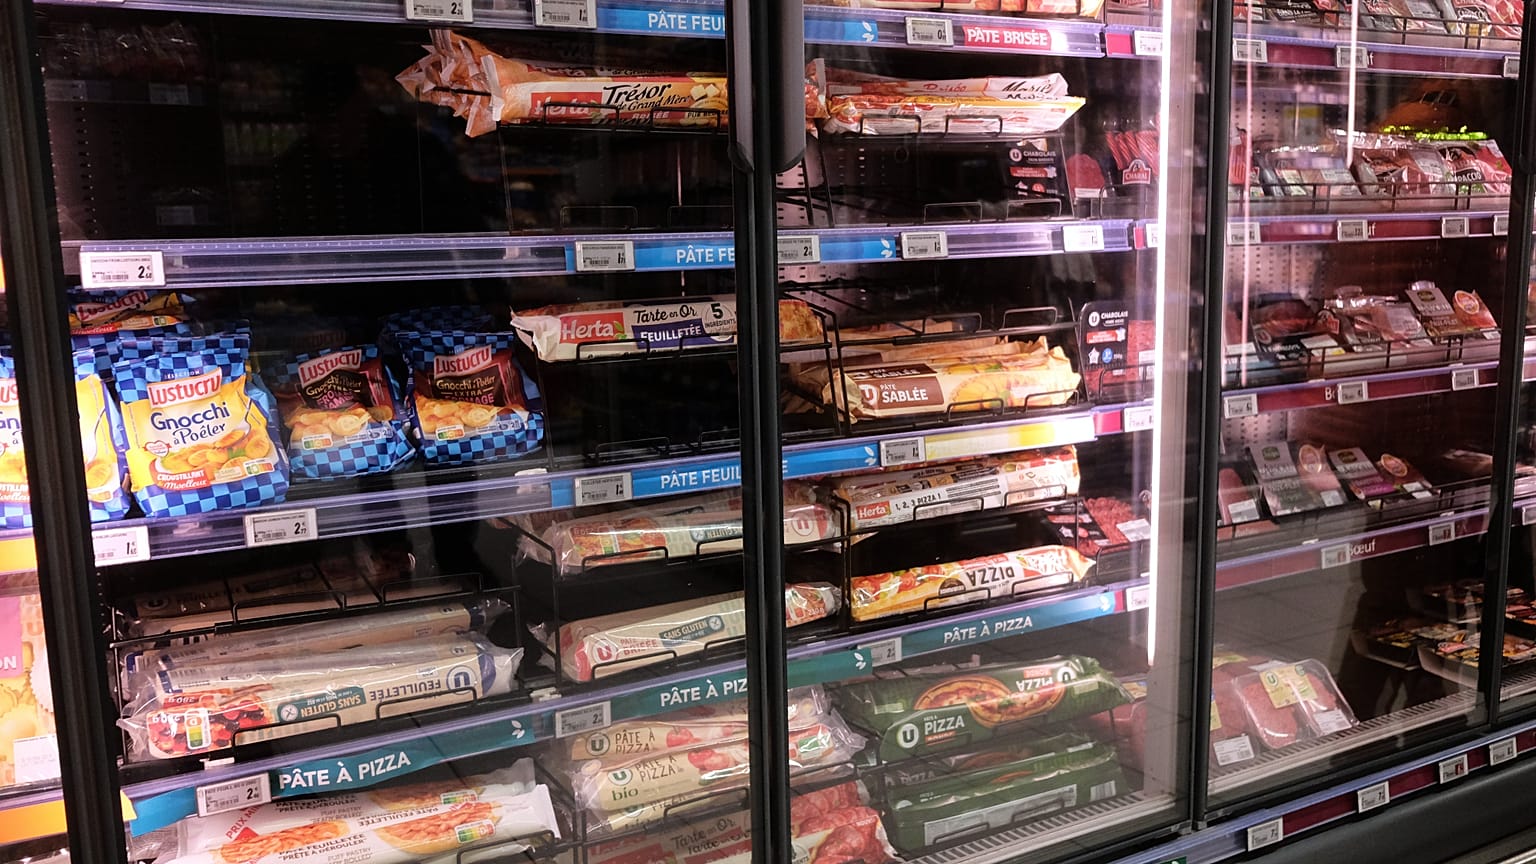


Több száz szupermarket érintett. A támadást egyetlen csoport sem vállalta magára.
Az AFP francia hírügynökség szerint az Intermarché 150-200 üzlete, és a Coopératives U legalább száz boltja érintett. A BFM hírtévé szerint a Leclerc márka üzletei is érintettek, amit a csoport eddig nem erősített meg az AFP-nek. A hírtévé szerint a hackereknek "sikerült távolról aktiválni a leolvasztást" a boltok hűtőberendezéseinél.
 HIRDETÉS
Az érintett üzletek kénytelenek megsemmisíteni az összes érintett friss és fagyasztott terméket - jelezte az Intermarché az AFP-nek. A párizsi ügyészség szerint volt, ahol tűz is kiütött.
Az X közösségi oldalon a Coopérative U vezérigazgatója, Dominique Schelcher megerősítette, hogy "kibertámadás érte több bolt hűtőberendezéseit" a hálózatban, amit "elfogadhatatlannak" tart. "A friss élelmiszerek megőrzéséhez és a franciák élelmiszer-ellátásához elengedhetetlen berendezések megtámadása rendkívül súlyos és példa nélküli" - írta az igazgató.
"Munkatársaink azon dolgoznak a hűtéstechnikai szakemberekkel együtt, hogy a lehető leghamarabb helyreállítsák a helyzetet", miközben "egy vizsgálatnak fényt kell derítenie mindenre" - tette hozzá.
A párizsi ügyészség bejelentette, hogy saját hatáskörben eljárást indít "a Franciaországban található több nagy élelmiszerbolt hűtőit érintő nagyszabású kibertámadás ügyében". A vizsgálat célja, hogy kiderüljön, hány üzletben történt kibertámadás, és megállapítsa a kapcsolatot a bejelentett károk és az élelmiszer-veszteségek, valamint a tüzek között.
A Je bosse en grande distribution elnevezésű szakmai internetes oldal szerint a Carrefour Market és a Monoprix üzletlánc is érintett. A kereskedelmi minisztérium jelezte, hogy "kapcsolatban áll a forgalmazókkal", de egyelőre "nincs további információja". Az Intermarché sajnálatának adott hangot az "élelmiszer-pazarlás" és a támadás következtében keletkezett "pénzügyi veszteség" miatt, de nem közölt adatokat.
A BFM hírtévé szerint a kibertámadás a "Danfoss dán cég hűtőberendezés-vezérlőrendszerét" célozta, amelyet "nagyon sok francia üzlet használ". A hőmérsékleteket így "távolról módosították, ami a friss és fagyasztott termékek készleteinek tönkretételét okozta" - értesült a hírtévé.
Zavarok Hollandiában is
Hollandiában az Albert Heijn áruházlánc tulajdonosa, az Ahold Delhaize közölte, hogy irányított rendszerújraindítást kezdett egy vasárnap óta tartó kiberbiztonsági incidens után. A holland NCSC kiberbiztonsági felügyelet szerint az esetnek nincs köze a francia támadáshoz.
A holland NOS közszolgálati műsorszolgáltató arról számolt be, hogy az Albert Heijn az Egyesült Államokban, Lengyelországban, Moldovában és Törökországban lévő szervereket azonosított, amelyeket a támadás során használtak. A NOS hangsúlyozta, hogy ez semmit nem árul el a hekkerek tartózkodási helyéről, mivel a forgalom könnyen más országokon keresztül terelhető.
Pim Takkenberg kiberbiztonsági szakértő a NOS-nak azt mondta, hogy a szervereket feltehetően a rendszerek felderítésére vagy adatok eltulajdonításának megkísérlésére használták.
A NOS azt is kiemelte, hogy az incidens rávilágított, mennyire szűkösek az élelmiszerkészletek. Az üzletek és az elosztóközpontok együtt nagyjából hat napra elegendő árukészletet tartanak, amelyet folyamatosan, úgynevezett just-in-time informatikai rendszerek töltenek fel, amelyek azonban meghibásodhatnak, és az elektromos hálózattól függenek.
A Clingendael Intézet és az Erasmusi Egyetem múlt hónapban közzétett jelentése azt javasolta a háztartásoknak, hogy három helyett nyolc napra elegendő vészhelyzeti élelmiszert tartsanak otthon. A tanulmány szerint szélsőséges időjárás egy jelentős áramszünettel és informatikai leállással együtt akár két hétre is megbéníthatja az ellátást.